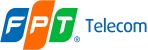
DDoS là gì? DDoS (Distributed Denial of Service) là hình thức tấn công từ chối dịch vụ phân tán, trong đó một lượng lớn thiết bị cùng gửi yêu cầu đến máy chủ hoặc website khiến hệ thống quá tải, hoạt động chậm hoặc ngừng truy cập. Bài viết này Mạng Internet sẽ giúp bạn hiểu cách tấn công DDoS hoạt động, các dạng phổ biến, dấu hiệu nhận biết và cách phòng chống hiệu quả.
DDoS là gì?
DDoS (Distributed Denial of Service) là tấn công khiến một dịch vụ trực tuyến ngừng phục vụ người dùng thật, bằng cách làm nó quá tải. Thay vì tấn công từ một máy, kẻ xấu điều khiển cùng lúc hàng nghìn, thậm chí hàng triệu thiết bị để tạo ra lượng truy cập khổng lồ. Chính chữ “phân tán” (Distributed) là điểm khiến DDoS khó chặn hơn nhiều so với một nguồn tấn công đơn lẻ.
Một cuộc tấn công thường đi qua ba giai đoạn:
- Trước tiên, kẻ tấn công xây dựng một botnet, tức mạng lưới gồm nhiều máy tính, camera an ninh và thiết bị IoT đã bị nhiễm mã độc mà chủ nhân không hề hay biết.
- Sau đó, chúng đồng loạt ra lệnh cho botnet gửi hàng loạt yêu cầu giả tới mục tiêu.
- Cuối cùng, lượng truy cập này làm cạn kiệt băng thông, bộ nhớ và khả năng xử lý của máy chủ, khiến dịch vụ chậm dần rồi tê liệt.
Một điểm cần nhớ là DDoS không nhằm đánh cắp dữ liệu. Mục tiêu của nó là làm gián đoạn, làm sập dịch vụ. Tuy vậy, đôi khi DDoS được dùng như màn đánh lạc hướng để che giấu một cuộc tấn công xâm nhập khác đang diễn ra song song, nên không thể xem nhẹ.
DoS và DDoS khác nhau thế nào?
Khác biệt cốt lõi giữa DoS và DDoS nằm ở số lượng nguồn tấn công. DoS (Denial of Service) xuất phát từ một máy hoặc một vài máy, trong khi DDoS dùng cả một mạng botnet phân tán khắp nơi. Vì đến từ nhiều địa chỉ IP hợp pháp khác nhau, lưu lượng DDoS rất khó tách khỏi lưu lượng người dùng thật, và bạn không thể chỉ chặn một địa chỉ là xong.
| Tiêu chí | DoS | DDoS |
|---|---|---|
| Nguồn tấn công | Một hoặc vài máy | Nhiều nguồn phân tán (botnet) |
| Quy mô lưu lượng | Thấp hơn | Rất lớn, có thể hàng Tbps |
| Mức độ khó chặn | Dễ hơn, có thể chặn IP nguồn | Khó, vì đến từ nhiều IP hợp pháp |
| Mục tiêu điển hình | Website, máy chủ nhỏ | Website lớn, hạ tầng, dịch vụ online |
Cơ chế hoạt động của tấn công DDoS
Để thực hiện một cuộc tấn công DDoS, kẻ xấu thường xây dựng trước một mạng lưới thiết bị bị chiếm quyền điều khiển, gọi là botnet, sau đó ra lệnh cho toàn bộ mạng lưới này đồng loạt gửi yêu cầu đến mục tiêu.
DDos là tấn công từ chối dịch vụ phân tán, là phiên bản nâng cấp của Dos vì rất khó bị ngăn chặn, và hậu quả sau tấn công DDos là sự sụp đổ của cả một hệ thống máy chủ trực tuyến.
DDos được thực hiện bằng cách tăng lượng truy cập trực tuyến từ nhiều nguồn đến máy chủ, từ đó khiến máy chủ cạn kiệt tài nguyên lẫn băng thông.
DDos không chỉ dùng một máy tính để tấn công mà còn lợi dụng hàng triệu máy tính khác, chúng cộng hưởng lại sẽ tạo ra các đợt sóng thần traffic đổ về máy chủ mục tiêu.
Các thiết bị trong botnet có thể là máy tính cá nhân, camera IP, router hoặc thiết bị IoT bị nhiễm mã độc mà chính chủ sở hữu không hề hay biết.
Các loại tấn công DDoS phổ biến
Tấn công DDoS không chỉ có một dạng duy nhất mà được chia thành nhiều nhóm dựa trên lớp mạng bị nhắm đến.
Các loại tấn công phổ biến gồm tấn công băng thông, tấn công giao thức, và tấn công lớp ứng dụng.
Tấn công băng thông (Volumetric Attack)
Đây là dạng tấn công thể tích, thực hiện bằng cách tuồn một lượng lớn traffic để làm quá tải băng thông của hệ thống hay máy chủ.
Khi băng thông bị chiếm dụng gần như hoàn toàn, các yêu cầu hợp lệ từ người dùng thật không còn đường truyền để đi qua.
Tấn công giao thức (Protocol Attack)
Hình thức tấn công này khai thác lỗ hổng trong các giao thức mạng để gửi các gói tin sai lệch, làm rối loạn hoạt động của hệ thống.
Loại tấn công này thường nhắm vào tài nguyên xử lý của thiết bị mạng như tường lửa hoặc bộ cân bằng tải thay vì trực tiếp chiếm băng thông.
Tấn công lớp ứng dụng (Application Layer Attack)
Nhóm tấn công này nhắm thẳng vào tầng ứng dụng của website, ví dụ như liên tục gửi yêu cầu HTTP giả để làm cạn kiệt tài nguyên xử lý của máy chủ web. Vì lưu lượng trông giống truy cập bình thường nên loại tấn công này thường khó phát hiện hơn hai dạng còn lại.
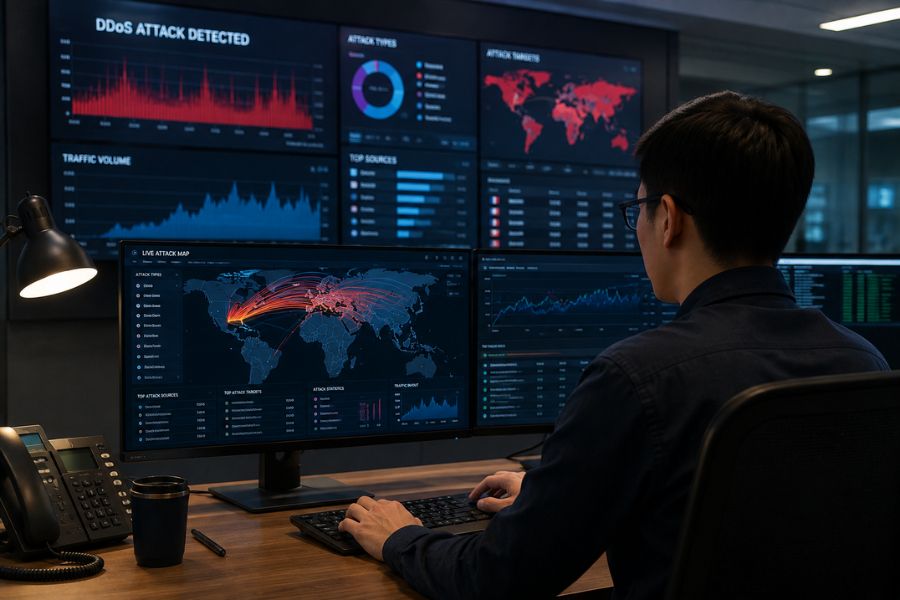
Dấu hiệu nhận biết hệ thống đang bị DDoS
Dấu hiệu dễ thấy nhất là website hoặc dịch vụ bỗng chậm bất thường hoặc không truy cập được dù hệ thống không có lỗi kỹ thuật rõ ràng. Vì DDoS giả dạng lưu lượng thật, bạn cần quan sát kỹ nhiều tín hiệu cùng lúc thay vì kết luận vội.
- Lưu lượng truy cập tăng đột biến trong thời gian rất ngắn mà không có chiến dịch hay sự kiện nào giải thích được.
- Lượng lớn yêu cầu cùng đổ về một trang, một tài nguyên hoặc một API cụ thể.
- Lưu lượng đến từ các dải IP, khu vực địa lý hoặc loại thiết bị bất thường so với tập người dùng quen thuộc.
- Nhật ký hệ thống (log) ghi nhận các mẫu truy cập lặp đi lặp lại một cách máy móc.
Những dấu hiệu này đôi khi cũng xuất hiện khi hệ thống gặp sự cố thông thường, vì vậy công cụ phân tích lưu lượng là thứ giúp bạn phân biệt đâu là tấn công thật. Với người dùng cá nhân, bạn hiếm khi là mục tiêu trực tiếp, nhưng thiết bị của bạn có thể bị biến thành một phần của botnet nếu bị nhiễm mã độc.
Hậu quả của tấn công DDoS
Không chỉ dừng lại ở việc website ngừng hoạt động tạm thời, tấn công DDoS còn để lại nhiều hệ lụy lâu dài cho cá nhân lẫn tổ chức.
Tác hại của DDoS bao gồm gây thiệt hại tài chính, mất uy tín thương hiệu, gián đoạn hoạt động kinh doanh và ảnh hưởng đến SEO của website.
Đối với các cửa hàng trực tuyến, một cuộc tấn công diễn ra vào đúng thời điểm cao điểm bán hàng có thể khiến doanh nghiệp mất doanh thu, khách hàng chuyển sang đối thủ và giảm niềm tin vào thương hiệu. Với cá nhân sử dụng internet tại nhà, dù ít khi là mục tiêu trực tiếp của DDoS quy mô lớn, nhưng thiết bị của bạn vẫn có nguy cơ bị lợi dụng làm một phần của mạng botnet nếu không được bảo vệ đúng cách.
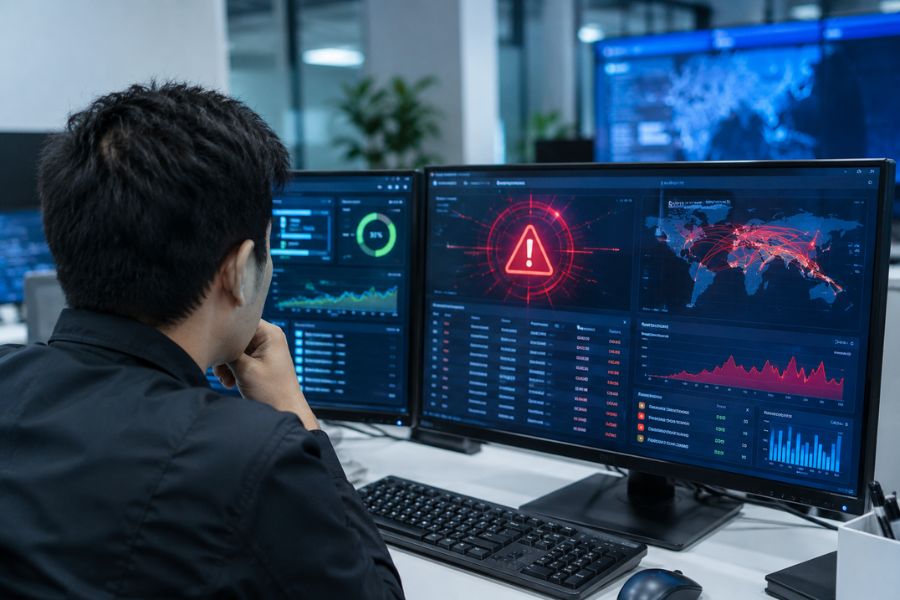
Cách phòng chống tấn công DDoS hiệu quả
Không có giải pháp nào chống DDoS tuyệt đối, nên cách hiệu quả nhất là kết hợp nhiều lớp bảo vệ. Phần lớn biện pháp kỹ thuật dưới đây do nhà cung cấp dịch vụ và quản trị hệ thống triển khai, còn người dùng thông thường đóng vai trò giữ thiết bị an toàn.
- Dùng dịch vụ chống DDoS chuyên dụng: các giải pháp như CDN, tường lửa ứng dụng web (WAF) hay dịch vụ chống DDoS của nhà cung cấp hạ tầng có thể phát hiện và lọc lưu lượng tấn công trước khi nó chạm tới máy chủ.
- Cấu hình tường lửa và giới hạn tần suất (rate limiting): chặn hoặc hạn chế các yêu cầu đáng ngờ từ cùng một nguồn trong thời gian ngắn.
- Giám sát lưu lượng liên tục: dùng công cụ theo dõi để phát hiện sớm bất thường và kích hoạt phương án ứng phó kịp thời.
- Phân tán hạ tầng và tăng băng thông dự phòng: giúp hệ thống hấp thụ được phần nào lưu lượng tấn công thay vì sập ngay ở một điểm.
- Chuẩn bị kế hoạch ứng phó sự cố: xác định trước quy trình, người chịu trách nhiệm và cách liên hệ nhà cung cấp dịch vụ khi bị tấn công.
Với người dùng gia đình, việc giữ thiết bị sạch mã độc cũng là một phần của bức tranh phòng chống. Một mạng Wifi được quản lý tốt sẽ giảm nguy cơ thiết bị trong nhà bị lợi dụng. Chẳng hạn, bộ giải pháp Wifi 6 của chúng tôi cho phép bạn thiết lập nhiều mật khẩu cho cùng một tên mạng, tách riêng mạng “Nhà”, mạng “Khách” và mạng “Chỉ dùng Internet”, đồng thời quản lý và bảo vệ các kết nối qua ứng dụng FPT 360 WiFi. Đây không phải lá chắn chống DDoS cấp doanh nghiệp, nhưng là bước nền giúp hạn chế thiết bị IoT trong nhà bị chiếm quyền.
Vai trò của hạ tầng internet ổn định trong việc giảm thiểu rủi ro
Bên cạnh các giải pháp bảo mật chuyên sâu, một đường truyền internet cáp quang ổn định, băng thông đủ lớn cũng góp phần quan trọng giúp hệ thống duy trì hoạt động trong điều kiện lưu lượng tăng đột biến, dù là do DDoS hay do lượng truy cập tự nhiên tăng cao.
Chúng tôi tổng hợp một số gói cước internet phổ biến để bạn tham khảo, tùy theo nhu cầu sử dụng cá nhân, hộ gia đình hoặc doanh nghiệp cần độ ổn định cao hơn.
Bạn có thể tham khảo thêm bảng giá cước mạng FPT để so sánh trước khi lựa chọn gói phù hợp cho nhu cầu vận hành hệ thống của mình. Lưu ý rằng giải pháp mạng ổn định chỉ là một phần hỗ trợ, không thay thế hoàn toàn cho các giải pháp chống DDoS chuyên dụng ở tầng ứng dụng và máy chủ.
Câu hỏi thường gặp về DDoS
DDoS là vấn đề liên quan đến an toàn mạng, vì vậy nhiều người vẫn còn thắc mắc về cách thức hoạt động, dấu hiệu nhận biết cũng như biện pháp phòng tránh. Dưới đây là những câu hỏi thường gặp về DDoS giúp bạn hiểu rõ hơn về hình thức tấn công này.
Game bị DDoS là gì?
Game bị DDoS (Distributed Denial of Service) là hiện tượng máy chủ (server) của trò chơi hoặc kết nối mạng của người chơi bị đối tượng xấu tấn công bằng cách gửi lượng lớn dữ liệu giả mạo đồng thời từ nhiều nguồn khác nhau. Điều này khiến hệ thống quá tải, dẫn đến tình trạng game giật lag, mất kết nối hoặc thậm chí ngừng hoạt động hoàn toàn.
Chặn một địa chỉ IP có đủ để chống DDoS không
Không đủ, vì DDoS đến từ rất nhiều nguồn phân tán. Bạn cần kết hợp nhiều lớp như CDN, tường lửa, giám sát và kế hoạch ứng phó.
Website cá nhân nhỏ có bị DDoS không?
Có thể, tuy tỷ lệ thấp hơn so với các hệ thống lớn. Một số cuộc tấn công nhỏ lẻ vẫn nhắm vào website cá nhân nhằm mục đích thử nghiệm công cụ tấn công hoặc cạnh tranh không lành mạnh.
Hiểu rõ DDoS là gì giúp bạn chủ động hơn trước một trong những mối đe dọa phổ biến nhất với dịch vụ trực tuyến. Nếu bạn đang vận hành website và muốn một đường truyền ổn định cùng thiết bị mạng được quản lý an toàn tại nhà hoặc văn phòng, hãy để Mạng Internet tư vấn giải pháp phù hợp với nhu cầu thực tế của bạn.