
Ưu đãi - Khuyến mại
Viễn thông – Công nghệ
Lừa đảo qua mạng: Cách nhận diện và phòng tránh an toàn
Bạn có bao giờ nhận cuộc gọi tự xưng là công an, hay tin nhắn báo trúng thưởng rồi thấy lo lắng không biết thật giả? Lừa đảo qua mạng ngày càng tinh vi, đánh vào tâm lý sợ hãi và lòng tin của người dùng. Bài viết này Mạng Internet giúp bạn hiểu rõ các thủ đoạn phổ biến, nhận biết dấu hiệu bất thường và biết chính xác phải làm gì khi nghi ngờ để tự bảo vệ mình và người thân. Lừa đảo qua mạng là gì? Lừa đảo qua mạng là hành vi dùng điện thoại, tin nhắn, mạng xã hội, email hoặc website giả để chiếm đoạt tiền và thông tin cá nhân của bạn. Kẻ gian thường dựng lên một câu chuyện có vẻ hợp lý, tạo cảm giác cấp bách rồi hướng bạn tới việc chuyển tiền hoặc cung cấp mã xác thực. Điều khiến tình trạng này khó lường hơn trước là công nghệ. Kẻ xấu hiện tận dụng trí tuệ nhân tạo và deepfake để giả gương mặt, giọng nói của người thân, khiến nạn nhân khó phân biệt thật giả chỉ bằng cảm quan. Cùng lúc đó, các kịch bản được thiết kế bài bản theo từng nhóm đối tượng, từ người lớn tuổi đến người trẻ đang tìm việc làm thêm. Chính vì vậy, hiểu bản chất của các chiêu trò này là bước phòng vệ đầu tiên và quan trọng nhất. Các hình thức lừa đảo trực tuyến phổ biến hiện nay Cơ quan chức năng ghi nhận khoảng 20 nhóm thủ đoạn khác nhau, nhưng phần lớn xoay quanh một số kịch bản quen thuộc dưới đây. Bảng sau giúp bạn nắm nhanh cách thức hoạt động và dấu hiệu đặc trưng của từng loại. Hình thức Cách thức hoạt động Dấu hiệu nhận biết Giả danh công an, cơ quan chức năng Gọi điện thông báo bạn liên quan vụ án, yêu cầu chuyển tiền để chứng minh trong sạch Dọa nạt, yêu cầu giữ bí mật, thúc chuyển tiền gấp Giả mạo thương hiệu, ngân hàng, bảo hiểm Gửi tin nhắn, gọi điện báo nhận tiền hoặc yêu cầu thanh toán khoản phí Link lạ, tên miền không chính thống, hỏi mã OTP Giả shipper giao hàng Gọi báo có đơn hàng, yêu cầu chuyển khoản trước rồi gửi link xác nhận giả Không cho kiểm tra hàng, hối chuyển khoản ngay Kết bạn tình cảm, mời đầu tư Làm quen qua mạng xã hội rồi rủ đầu tư sàn tài chính, tiền ảo lợi nhuận cao Hứa lãi cao bất thường, rút tiền phải nạp thêm Việc nhẹ lương cao, tuyển dụng online Mời làm nhiệm vụ đơn giản, ứng tiền trước để nhận hoa hồng Phải nạp tiền để nhận nhiệm vụ tiếp theo Deepfake giả người thân Dùng video, giọng nói giả để gọi vay tiền hoặc nhờ chuyển khoản gấp Hình ảnh giật, giọng thiếu tự nhiên, né gọi lại Dấu hiệu nhận biết một tình huống lừa đảo qua mạng Dù kịch bản thay đổi liên tục, hầu hết vụ việc vẫn để lộ vài dấu hiệu chung. Khi thấy một hoặc nhiều điểm dưới đây, bạn nên dừng lại và xác minh thật kỹ trước khi làm theo bất kỳ hướng dẫn nào. Có người yêu cầu bạn cung cấp mã OTP, mật khẩu hoặc mã xác thực ngân hàng. Cuộc gọi hoặc tin nhắn tạo áp lực thời gian, thúc giục, dọa nạt để bạn không kịp suy nghĩ. Yêu cầu chuyển tiền, đặt cọc hoặc nộp phí trước khi nhận quyền lợi. Gửi kèm đường link lạ, tên miền viết sai chính tả hoặc không phải trang chính thức. Đề nghị bạn tải ứng dụng bên ngoài kho App Store hoặc CH Play. Đưa ra mức lợi nhuận, phần thưởng cao một cách khó tin. Cách phòng tránh lừa đảo qua mạng hiệu quả Phòng bệnh hơn chữa bệnh. Những thói quen đơn giản sau đây giúp bạn giảm mạnh nguy cơ trở thành nạn nhân, ngay cả khi thủ đoạn ngày càng tinh vi. Tuyệt đối không chia sẻ mã OTP, mật khẩu và thông tin tài khoản cho bất kỳ ai, kể cả người tự xưng là nhân viên ngân hàng hay cơ quan chức năng. Không nhấn vào link lạ, không tải tệp hoặc ứng dụng từ người lạ gửi tới. Bật xác thực hai lớp cho tài khoản ngân hàng, email và mạng xã hội. Luôn xác minh lại qua kênh chính thức, ví dụ gọi tổng đài in trên thẻ ngân hàng, thay vì số điện thoại mà người lạ cung cấp. Không chuyển tiền cho người chưa rõ danh tính, dù câu chuyện nghe hợp lý đến đâu. Thường xuyên theo dõi cảnh báo từ Bộ Công an, Cục An toàn thông tin và các trang tin uy tín. Một nền tảng kết nối an toàn cũng góp phần bảo vệ bạn. Đường truyền ổn định từ nhà cung cấp uy tín giúp bạn cập nhật cảnh báo kịp thời và sử dụng các công cụ bảo mật mà không lo gián đoạn. Bị lừa đảo qua mạng phải làm gì? Nếu chẳng may đã chuyển tiền hoặc lỡ cung cấp thông tin, bạn hãy bình tĩnh và hành động thật nhanh. Vài giờ đầu tiên là thời điểm quan trọng để hạn chế thiệt hại. Bước Việc cần làm ngay Dừng lại Ngừng mọi giao dịch, không chuyển thêm tiền dù bị hối thúc Khóa tài khoản Gọi ngay ngân hàng để yêu cầu phong tỏa hoặc tạm khóa giao dịch Giữ bằng chứng Chụp màn hình tin nhắn, lưu lịch sử cuộc gọi và biên lai chuyển khoản Trình báo Đến cơ quan công an nơi cư trú để trình báo kèm toàn bộ bằng chứng Đổi mật khẩu Thay mật khẩu ngân hàng, email và các tài khoản có liên quan Báo cáo và tra cứu thông tin lừa đảo ở đâu? Việc phản ánh không chỉ bảo vệ bạn mà còn giúp cộng đồng tránh được cùng một chiêu trò. Các kênh dưới đây đều chính thống và hoàn toàn miễn phí. Với cuộc gọi có dấu hiệu lừa đảo, soạn tin theo cú pháp LD (số điện thoại) (nội dung) rồi gửi tới đầu số 156 hoặc 5656. Với tin nhắn rác, làm phiền, dùng cú pháp S (số điện thoại) (nội dung) gửi tới 156 hoặc 5656. Bạn cũng có thể gọi trực tiếp đầu số 156. Muốn kiểm tra một website có chính thống hay không, bạn tra cứu tên miền tại trang tracuutenmien.gov.vn trước khi giao dịch. Chủ động chặn các số lạ gọi làm phiền nhiều lần ngay trên điện thoại của bạn. Câu hỏi thường gặp về phòng chống lừa đảo Dưới đây là những thắc mắc phổ biến nhất mà nhiều người dùng đặt ra khi tìm hiểu về chủ đề này. Hình thức lừa đảo trực tuyến nào phổ biến nhất hiện nay? Theo ghi nhận, giả danh công an và cơ quan chức năng là kịch bản nổi lên phổ biến nhất, bên cạnh giả mạo thương hiệu, giả shipper và mời đầu tư tài chính. Điểm chung là tạo áp lực để bạn chuyển tiền nhanh. Bị lừa chuyển tiền qua mạng có lấy lại được không? Khả năng thu hồi phụ thuộc vào tốc độ xử lý. Nếu bạn báo ngân hàng phong tỏa và trình báo công an càng sớm thì cơ hội càng cao. Vì vậy đừng chần chừ hay tự tìm cách lấy lại tiền qua các dịch vụ mập mờ trên mạng. Báo cáo số điện thoại lừa đảo bằng cách nào? Bạn soạn tin theo cú pháp LD (số điện thoại) (nội dung phản ánh) rồi gửi tới đầu số 156 hoặc 5656, hoàn toàn miễn phí. Ngoài ra, bạn có thể gọi trực tiếp tới 156 để cung cấp thông tin. Làm sao biết một website có phải lừa đảo hay không? Bạn hãy kiểm tra kỹ tên miền, cảnh giác với trang viết sai chính tả hoặc thiếu thông tin liên hệ. Trước khi giao dịch, bạn nên tra cứu tại tracuutenmien.gov.vn để xác minh trang có được đăng ký chính thống hay không. Nhà mạng có hỗ trợ chặn cuộc gọi lừa đảo không? Có. Các nhà mạng tại Việt Nam đều tiếp nhận phản ánh qua đầu số 156 và 5656 để kiểm tra, xử lý. Bạn cũng nên dùng tính năng chặn số ngay trên máy để hạn chế bị làm phiền. Cảnh giác và xác minh chính là lá chắn tốt nhất trước lừa đảo qua mạng, bởi mọi thủ đoạn đều dựa vào việc bạn hành động vội vàng. Bạn hãy chia sẻ kiến thức này cho người thân, đặc biệt là người lớn tuổi. Mạng Internet luôn đồng hành cùng bạn với đường truyền ổn định và hỗ trợ tận tình khi cần.
Viễn thông - Công nghệ
Deepfake là gì? Cách nhận biết và phòng tránh lừa đảo
Bạn từng nhận một cuộc gọi video từ người thân nhờ chuyển tiền gấp, nhưng cảm giác có gì đó rất không ổn? Rất có thể đó là một cuộc gọi deepfake. Vậy deepfake là gì và vì sao công nghệ này lại nguy hiểm đến vậy? Trong bài viết này, chúng tôi sẽ giải thích cặn kẽ cách deepfake vận hành, những dấu hiệu giúp bạn nhận ra và cách tự bảo vệ trước các chiêu trò lừa đảo ngày càng tinh vi. Deepfake là gì? Để trả lời câu hỏi deepfake là gì, hãy tách chính cái tên của nó. Deepfake là từ ghép giữa "deep learning" (học sâu) và "fake" (giả mạo). Đây là công nghệ dùng trí tuệ nhân tạo, cụ thể là các thuật toán học sâu, để tạo ra hình ảnh, video hoặc âm thanh giả nhưng trông và nghe rất thật. Thuật ngữ này xuất hiện lần đầu vào khoảng năm 2017 trên các diễn đàn công nghệ, ban đầu gắn với việc hoán đổi khuôn mặt trong video. Chỉ vài năm sau, khi AI phát triển bùng nổ, bất kỳ ai cũng có thể tạo nội dung deepfake bằng vài ứng dụng miễn phí. Điều từng cần cả phòng lab và chuyên gia nay nằm gọn trong một chiếc điện thoại, và đó chính là lý do rủi ro tăng nhanh. Deepfake hoạt động như thế nào? Bạn không cần là dân kỹ thuật để hiểu nguyên lý. Về cơ bản, deepfake học từ dữ liệu thật để "bắt chước" một người, sau đó dựng lại người đó nói hoặc làm những điều họ chưa từng nói hoặc làm. Phần lớn deepfake dựa trên một kiến trúc gọi là mạng đối kháng tạo sinh (GAN). Hãy hình dung hai mạng nơ-ron cùng luyện tập đối đầu nhau. Một mạng chuyên tạo ra ảnh giả, mạng còn lại chuyên soi và bắt lỗi. Chúng đấu với nhau qua hàng triệu lượt, và mỗi lần "kẻ tạo giả" bị bắt bài, nó lại học cách làm tinh vi hơn. Sau đủ nhiều vòng, sản phẩm giả trở nên khó phân biệt bằng mắt thường. Với deepfake giọng nói, nguyên lý tương tự nhưng áp dụng cho âm thanh. Hệ thống chỉ cần vài chục giây ghi âm giọng của một người là đã có thể tổng hợp ra câu nói mới bằng chính chất giọng đó. Đây là lý do những đoạn ghi âm hay livestream công khai của bạn cũng có thể trở thành nguyên liệu cho kẻ xấu. Deepfake được dùng vào những mục đích nào? Khi đã nắm được deepfake là gì, câu hỏi tiếp theo là công nghệ này phục vụ mục đích nào. Bản thân nó không xấu, vấn đề nằm ở người dùng. Deepfake có cả mặt sáng lẫn mặt tối, và việc hiểu rõ cả hai giúp bạn nhìn nhận công bằng thay vì hoảng sợ. Những ứng dụng tích cực Ở mặt tích cực, deepfake được dùng trong điện ảnh để trẻ hóa diễn viên hoặc lồng tiếng nhiều thứ tiếng mà vẫn khớp khẩu hình. Ngành giáo dục dùng nó để tái hiện nhân vật lịch sử sinh động hơn. Nhiều ứng dụng còn giúp phục chế ảnh cũ của gia đình thành ảnh chuyển động, hoặc tạo trợ lý ảo có gương mặt và giọng nói tự nhiên. Mặt tối và rủi ro an ninh mạng Đáng lo hơn là khi deepfake rơi vào tay kẻ xấu. Phổ biến nhất tại Việt Nam là các cuộc gọi video giả mạo người thân, bạn bè để hỏi vay hoặc nhờ chuyển tiền gấp. Ngoài ra còn có tống tiền bằng hình ảnh giả, tin giả bôi nhọ danh dự, và mạo danh lãnh đạo doanh nghiệp để lừa nhân viên chuyển khoản. Nhiều nạn nhân ở các tỉnh thành đã mất hàng trăm triệu đồng chỉ sau một cuộc gọi vài giây. Theo Luật Bảo vệ dữ liệu cá nhân 2025 (Luật 91/2025/QH15), dữ liệu sinh trắc học như khuôn mặt và giọng nói thuộc nhóm nhạy cảm và được bảo vệ ở mức cao nhất. Việc thu thập, sử dụng dữ liệu này mà không có sự đồng ý rõ ràng là hành vi vi phạm pháp luật. Đây là hàng rào pháp lý quan trọng, nhưng ý thức tự bảo vệ của mỗi người vẫn là lớp phòng thủ đầu tiên. Dấu hiệu nhận biết deepfake Deepfake ngày càng tinh vi, nhưng phần lớn video giả hiện nay vẫn để lộ điểm bất thường nếu bạn quan sát kỹ. Bảng dưới đây tổng hợp những điểm khác biệt thường gặp giữa một cuộc gọi thật và một cuộc gọi deepfake để bạn dễ đối chiếu. Yếu tố quan sát Cuộc gọi thật Cuộc gọi deepfake Khuôn mặt và cảm xúc Biểu cảm tự nhiên, chớp mắt đều Mặt hơi trơ, ít cảm xúc, chớp mắt bất thường Khẩu hình và âm thanh Miệng khớp hoàn toàn với lời nói Môi lệch nhịp, giọng máy móc, thiếu tự nhiên Ánh sáng và màu da Ánh sáng đồng nhất với khung cảnh Bóng đổ sai chỗ, màu da đổi khi chuyển khung hình Chất lượng và thời lượng Hình ổn định, gọi được lâu bình thường Hình mờ rung, gọi vài giây rồi tắt vì "sóng yếu" Nội dung yêu cầu Trao đổi bình thường, không hối thúc Tạo tình huống khẩn, giục chuyển tiền vào tài khoản lạ Cách phòng tránh lừa đảo deepfake hiệu quả Biết deepfake là gì mới chỉ là một nửa, nửa còn lại là biến hiểu biết đó thành thói quen phòng vệ. Điểm chung của mọi vụ lừa đảo deepfake là kẻ gian đánh vào cảm xúc và sự vội vàng. Chúng dựng tình huống khẩn cấp để bạn không kịp suy nghĩ. Vì vậy nguyên tắc quan trọng nhất là chậm lại và xác minh. Dưới đây là các bước bạn nên ghi nhớ. Luôn xác minh qua một kênh khác: Nếu nhận cuộc gọi video nhờ chuyển tiền, hãy gọi lại bằng số điện thoại thật của người đó, tuyệt đối không xác nhận ngay trong cuộc gọi đang diễn ra. Cảnh giác với mọi yêu cầu gấp: Bất kỳ tình huống nào ép bạn quyết định trong vài phút đều đáng nghi, dù người gọi trông giống người thân đến đâu. Đặt một câu hỏi riêng tư mà chỉ hai người biết: Deepfake khó trả lời đúng những chi tiết cá nhân không có trên mạng xã hội. Hạn chế công khai hình ảnh, video và giọng nói: Càng ít dữ liệu về bạn trôi nổi trên mạng, kẻ xấu càng khó dựng bản sao. Kiểm tra kỹ số tài khoản nhận tiền: Tiền lừa đảo thường được yêu cầu chuyển vào tài khoản không mang tên người đang gọi cho bạn. Bật xác thực hai lớp cho tài khoản ngân hàng và mạng xã hội để giảm rủi ro bị chiếm quyền và mạo danh. Giữ an toàn trên không gian mạng cùng đường truyền ổn định Nhận diện deepfake không chỉ nằm ở kỹ năng mà còn ở điều kiện quan sát. Một video call trên đường truyền chập chờn khiến hình ảnh mờ, giật, và chính sự nhòe nhoẹt đó lại là môi trường lý tưởng để deepfake che giấu khuyết điểm. Ngược lại, khi kết nối ổn định và hình ảnh sắc nét, những dấu hiệu như môi lệch nhịp hay ánh sáng bất thường sẽ dễ lộ ra hơn nhiều. Đó là lý do một đường truyền cáp quang chất lượng không chỉ phục vụ giải trí hay công việc, mà còn góp phần vào sự an toàn hằng ngày của bạn. Với hạ tầng Internet cáp quang và Wifi 6 phủ rộng, chúng tôi đồng hành cùng bạn để mỗi kết nối đều rõ ràng và đáng tin cậy. Nếu cần tư vấn giải pháp phù hợp với gia đình hay doanh nghiệp, bạn có thể liên hệ hotline 0968.632.428 hoặc ứng dụng Hi FPT. Câu hỏi thường gặp về deepfake Dưới đây là những thắc mắc phổ biến nhất mà nhiều người đặt ra khi lần đầu tìm hiểu về công nghệ này. Deepfake có phạm pháp không? Bản thân công nghệ deepfake không bị cấm, nhưng dùng nó để lừa đảo, bôi nhọ, tống tiền hay xử lý dữ liệu sinh trắc học trái phép đều vi phạm pháp luật và có thể bị xử lý hình sự hoặc phạt hành chính nặng. Làm sao nhận ra một cuộc gọi video là deepfake? Hãy chú ý khuôn mặt thiếu cảm xúc, khẩu hình lệch với âm thanh, ánh sáng bất thường và cuộc gọi thường rất ngắn rồi tắt với lý do sóng yếu. Khi nghi ngờ, hãy gọi lại bằng số thật để xác minh. Chỉ vài giây ghi âm giọng nói có bị làm giả không? Có. Các công cụ hiện nay chỉ cần một đoạn ghi âm ngắn là có thể tổng hợp giọng của bạn. Vì vậy nên hạn chế chia sẻ công khai video và ghi âm cá nhân. Nếu nghi ngờ bị lừa bằng deepfake thì làm gì? Dừng ngay mọi giao dịch, không chuyển tiền, xác minh qua kênh liên lạc khác, lưu lại bằng chứng và trình báo cơ quan công an gần nhất nếu đã phát sinh thiệt hại. Hiểu rõ deepfake là gì chính là bước đầu tiên để bạn không trở thành nạn nhân của những chiêu trò ngày càng tinh vi. Chỉ cần chậm lại, xác minh và giữ thói quen cảnh giác, bạn hoàn toàn có thể tự bảo vệ mình. Mạng Internet mong muốn đồng hành cùng bạn trên một không gian mạng an toàn và đáng tin cậy hơn.
Viễn thông - Công nghệ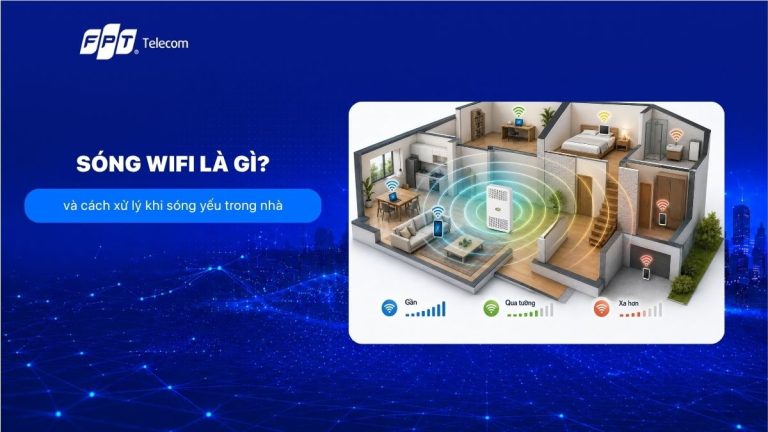
Sóng wifi là gì? Cách xử lý khi sóng yếu trong nhà hiệu quả
Sóng wifi yếu, chập chờn ở phòng xa router phải xử lý thế nào? Sóng wifi là sóng vô tuyến (radio) mà router phát ra để truyền dữ liệu không dây, hoạt động chủ yếu ở hai băng tần 2.4GHz và 5GHz. Chất lượng sóng phụ thuộc vào vị trí đặt thiết bị, vật cản và băng tần bạn đang dùng, chứ không chỉ nằm ở tốc độ gói cước. Hiểu đúng bản chất này giúp bạn sửa được phần lớn tình trạng sóng yếu mà không tốn thêm chi phí. Sóng wifi là gì? và truyền dữ liệu bằng cách nào? Sóng wifi là sóng vô tuyến (radio) mà bộ phát (router hoặc modem) dùng để truyền dữ liệu giữa thiết bị và mạng internet mà không cần dây. Về bản chất, nó cùng họ với sóng radio hay sóng điện thoại, mang tính chất phản xạ, khúc xạ và mất dần năng lượng khi đi xa hoặc xuyên qua vật cản. Khi bạn mở điện thoại lên mạng, thiết bị và router liên tục trao đổi tín hiệu vô tuyến hai chiều: router phát dữ liệu ra và cũng thu tín hiệu ngược lại từ thiết bị. Vì là sóng, nó không đi xuyên tường vô hạn. Mỗi lớp bê tông, tấm kính, cửa kim loại đều "ăn" bớt một phần năng lượng, nên càng xa router và càng nhiều vách ngăn thì tín hiệu càng suy yếu. Một hiểu lầm phổ biến là đánh đồng sóng wifi với tốc độ mạng. Sóng wifi là đoạn kết nối không dây trong nhà, còn tốc độ internet là dung lượng đường truyền từ nhà mạng vào nhà bạn. Sóng có thể yếu ngay cả khi gói cước rất nhanh, và ngược lại. Băng tần 2.4GHz và 5GHz khác nhau ra sao? Khác biệt cốt lõi là đánh đổi giữa phạm vi và tốc độ: 2.4GHz đi xa và xuyên vật cản tốt hơn nhưng chậm và dễ nhiễu, còn 5GHz nhanh hơn nhiều nhưng phủ gần và yếu khi gặp tường dày. Hầu hết router hiện nay là băng tần kép, phát cả hai cùng lúc để thiết bị tự chọn. Tiêu chí Băng tần 2.4GHz Băng tần 5GHz Phạm vi phủ sóng Xa hơn, phủ rộng Gần hơn, dễ hụt sóng phòng xa Tốc độ Thấp hơn Cao hơn rõ rệt Xuyên tường, vật cản Tốt hơn Kém hơn, suy giảm nhanh Mức độ nhiễu Dễ nhiễu (nhiều thiết bị dùng chung) Ít nhiễu hơn Phù hợp với Thiết bị ở xa, camera, thiết bị IoT Xem 4K, chơi game, họp online gần router Kinh nghiệm thực dụng: nếu thiết bị đứng gần router, hãy ưu tiên tên mạng 5GHz để có tốc độ cao. Nếu bạn ngồi ở phòng cuối nhà hay tầng khác mà mạng cứ rớt, chuyển sang mạng 2.4GHz thường ổn định hơn. Nhiều nhà để thiết bị tự nhảy băng tần rồi thắc mắc sao lúc nhanh lúc chậm, trong khi chỉ cần tách tên hai băng tần là chủ động chọn được. Vì sao sóng wifi yếu dù gói cước vẫn nhanh Sóng wifi yếu gần như luôn là vấn đề của đoạn không dây trong nhà, không phải của tốc độ đường truyền nhà mạng. Đây là lý do nâng gói cước mà sóng vẫn yếu không giải quyết được gốc rễ. Các nguyên nhân thường gặp gồm: Khoảng cách và vật cản: bê tông, gạch dày, sàn bê tông giữa các tầng, cửa kim loại và cả bể cá lớn đều hấp thụ mạnh sóng vô tuyến. Vị trí đặt router kém: giấu router trong tủ, sát góc tường, dưới gầm cầu thang hoặc cạnh vật kim loại lớn làm sóng bị chặn và phản xạ. Nhiễu từ thiết bị khác: lò vi sóng, thiết bị Bluetooth, camera giám sát và wifi của hàng xóm đều gây nhiễu, nhất là ở băng tần 2.4GHz. Quá nhiều thiết bị kết nối cùng lúc: khi hàng chục thiết bị tranh nhau một điểm phát, tín hiệu chia nhỏ và trải nghiệm chậm hẳn. Thiết bị phát quá cũ: router đời cũ chỉ hỗ trợ chuẩn thấp, công suất và khả năng chịu tải hạn chế. Cách phân biệt nhanh: nếu bạn đứng ngay cạnh router mà tốc độ vẫn thấp thì mới nên nghi ngờ gói cước hoặc đường truyền. Còn nếu sát router thì mạnh, đi ra xa mới yếu, đó là bài toán phủ sóng cần xử lý bằng vị trí và thiết bị, không phải bằng việc đổi gói. Cách đọc cường độ sóng wifi qua chỉ số dBm Cường độ sóng wifi được đo bằng dBm, là số âm và càng gần 0 thì càng mạnh. Bạn có thể xem chỉ số này bằng các ứng dụng phân tích wifi miễn phí trên điện thoại hoặc trong phần thông tin mạng của laptop. Bảng dưới giúp bạn tự chẩn đoán mức sóng tại từng vị trí trong nhà. Mức tín hiệu (dBm) Chất lượng Trải nghiệm thực tế -30 đến -50 Rất mạnh Mượt cho mọi tác vụ, kể cả 4K và họp online -50 đến -60 Tốt Đủ dùng ổn định cho phần lớn nhu cầu -60 đến -70 Trung bình Lướt web ổn, video có thể giật khi mạng bận -70 đến -80 Yếu Kết nối chập chờn, dễ rớt khi có vật cản Dưới -80 Rất yếu Gần như không dùng được, hay mất kết nối Hãy đo ở đúng chỗ bạn thường ngồi làm việc hoặc giải trí, không phải ngay cạnh router. Nếu chỉ số ở phòng đó rơi xuống dưới -70 dBm, đó là dấu hiệu rõ ràng cần cải thiện phủ sóng thay vì kỳ vọng ở gói cước. Đặt router ở đâu để sóng phủ đều trong nhà Vị trí đặt router là cách cải thiện sóng wifi rẻ nhất và thường hiệu quả nhất trước khi tính đến mua thiết bị. Nguyên tắc là đưa nguồn phát ra thoáng và về trung tâm khu vực sử dụng: Đặt router ở vị trí trung tâm nhà, cao ngang tầm ngực trở lên, tránh giấu dưới sàn hay trong tủ kín. Tránh xa vật kim loại lớn, gương, bể cá và các thiết bị gây nhiễu như lò vi sóng. Không dồn router vào góc tường sát mép nhà, vì một nửa vùng phủ sẽ phát ra ngoài đường một cách lãng phí. Với anten rời, để anten thẳng đứng giúp sóng lan theo phương ngang; nhà nhiều tầng có thể để một anten nằm ngang để phủ lên tầng trên. Hạn chế đặt router ngay cạnh cục phát wifi khác hoặc thiết bị Bluetooth đang hoạt động liên tục. Lưu ý quan trọng: nếu nhà bạn đổ sàn bê tông dày giữa các tầng, không vị trí nào của một router đơn lẻ phủ tốt cả trên lẫn dưới. Trong trường hợp đó, việc dời router chỉ giúp được một phần và bạn sẽ cần đến giải pháp thiết bị ở phần tiếp theo. Khi nào cần thêm thiết bị mở rộng sóng wifi Bạn nên nghĩ đến thiết bị mở rộng khi đã tối ưu vị trí và băng tần mà một số khu vực vẫn dưới -70 dBm hoặc rớt mạng thường xuyên. Có ba nhóm giải pháp, khác nhau về chi phí và độ ổn định: Bộ kích sóng (repeater): rẻ, cắm là chạy, thu sóng gốc rồi phát lại. Nhược điểm là thường giảm một nửa tốc độ và có thể tạo mạng riêng khiến thiết bị bị ngắt khi di chuyển. Phù hợp khi chỉ cần vá một góc chết nhỏ và không đòi hỏi tốc độ cao. Access point kéo dây mạng: giữ nguyên tốc độ và rất ổn định vì có dây riêng, nhưng phải đi dây từ router tới điểm phát nên hơi mất thẩm mỹ. Phù hợp nhà có sẵn đường dây hoặc chấp nhận thi công. Hệ thống mesh wifi: nhiều điểm phát dùng chung một tên mạng, thiết bị tự chuyển điểm mượt mà khi bạn di chuyển. Phủ rộng và đồng nhất nhất, đổi lại chi phí cao hơn. Phù hợp nhà nhiều tầng, diện tích lớn, nhiều phòng. Tiêu chí chọn nhanh: cần rẻ và tạm ổn thì repeater; cần ổn định tối đa và chấp nhận đi dây thì access point; cần phủ đều toàn bộ nhà nhiều tầng và di chuyển liền mạch thì mesh. Nếu router hiện tại đã quá cũ, nâng cấp lên router chuẩn WiFi 6 đôi khi giải quyết được vấn đề mà chưa cần thêm điểm phát. Nếu sóng yếu vẫn kéo dài sau khi đã đổi vị trí và băng tần, rất có thể nhà bạn cần bố trí thêm điểm phát phù hợp với diện tích và số tầng. Bạn có thể nhờ đơn vị cung cấp dịch vụ kiểm tra hạ tầng và tư vấn cấu hình mesh hoặc access point, trong đó FPT Telecom là một lựa chọn đáng cân nhắc khi cần khảo sát thực tế theo địa chỉ. NHẬN TƯ VẤN THEO NHU CẦU SỬ DỤNG Sóng wifi có ảnh hưởng đến sức khỏe không Sóng wifi là bức xạ không ion hóa và ở mức năng lượng rất thấp, khác hoàn toàn với tia X hay tia gamma có khả năng phá hủy tế bào. Theo Tổ chức Y tế Thế giới, chưa có bằng chứng khoa học đủ vững cho thấy sóng vô tuyến ở mức phơi nhiễm thông thường trong sinh hoạt gây hại cho sức khỏe con người. Nói vậy không có nghĩa là bỏ qua mọi lưu ý hợp lý. Bạn không cần lo sợ đến mức tắt wifi mỗi đêm, nhưng vẫn nên đặt router cách xa đầu giường vài mét và giữ khoảng cách hợp lý với thiết bị phát, vừa yên tâm hơn vừa tối ưu vùng phủ sóng. Đây là ranh giới của kiến thức hiện tại; nếu bạn có lo ngại sức khỏe cụ thể, nên tham khảo ý kiến chuyên môn y tế thay vì các nguồn tin không kiểm chứng. Câu hỏi thường gặp về sóng wifi Sóng wifi xuyên tường được không? Được, nhưng suy giảm mạnh tùy vật liệu. Tường thạch cao hay gỗ ít cản, còn bê tông cốt thép, cửa kim loại và kính dày làm mất nhiều năng lượng. Băng tần 2.4GHz xuyên vật cản tốt hơn 5GHz. Nên dùng băng tần 2.4GHz hay 5GHz? Ở gần router thì chọn 5GHz để có tốc độ cao. Ở phòng xa hoặc tầng khác thì 2.4GHz ổn định hơn. Tách tên hai băng tần để chủ động chọn theo vị trí. Nâng gói cước có làm sóng wifi mạnh hơn không? Không trực tiếp. Gói cước quyết định tốc độ đường truyền vào nhà, còn sóng yếu là do phủ sóng trong nhà. Nếu sát router vẫn nhanh mà đi xa mới yếu, nâng gói không giải quyết được. Bộ kích sóng và mesh wifi khác gì nhau? Bộ kích sóng rẻ nhưng thường giảm tốc độ và có thể tạo mạng riêng. Mesh dùng chung một tên mạng, chuyển điểm phát mượt mà, phủ đều hơn nhưng chi phí cao hơn. Làm sao biết sóng wifi ở phòng mình mạnh hay yếu? Dùng ứng dụng phân tích wifi để xem chỉ số dBm ngay tại chỗ ngồi. Trên -60 dBm là tốt, dưới -70 dBm là yếu và nên cải thiện phủ sóng. Trước khi tính đến chi phí, hãy làm hai việc miễn phí là dời router ra thoáng và chọn đúng băng tần theo vị trí, vì phần lớn trường hợp sóng yếu dừng lại ở đây. Chỉ khi đo dBm ở phòng cần dùng vẫn dưới -70 dBm sau khi đã tối ưu, bạn mới nên đầu tư thiết bị, và khi đó chọn repeater cho góc chết nhỏ, access point khi cần ổn định, mesh cho nhà nhiều tầng. Riêng nhà đổ sàn bê tông dày giữa các tầng thì nên nhắm thẳng tới mesh hoặc access point ngay từ đầu để đỡ mất công thử nghiệm.
Viễn thông - Công nghệ
Phishing là gì? Dấu hiệu và cách phòng chống hiệu quả
Phishing là gì mà lại được nhắc đến nhiều đến vậy mỗi khi có tin tức về lộ thông tin cá nhân hay mất tiền trong tài khoản ngân hàng? Đây là hình thức tấn công mạng giả mạo tổ chức uy tín nhằm đánh cắp dữ liệu nhạy cảm của người dùng. Phishing là gì? Phishing là hình thức tấn công mạng trong đó kẻ xấu giả mạo một tổ chức, doanh nghiệp hoặc cá nhân đáng tin cậy nhằm lừa người dùng tự nguyện cung cấp thông tin nhạy cảm như tên đăng nhập, mật khẩu, mã OTP hoặc thông tin thẻ ngân hàng. Khác với các hình thức tấn công kỹ thuật đòi hỏi khai thác lỗ hổng phần mềm, phishing chủ yếu dựa vào kỹ thuật xã hội để đánh lừa tâm lý, sự cả tin hoặc cảm giác hoang mang của nạn nhân. Thuật ngữ phishing xuất phát từ cách phát âm tương tự từ fishing trong tiếng Anh, mang hàm ý ví von việc kẻ tấn công thả mồi câu bằng những email, tin nhắn hoặc trang web giả mạo để chờ người dùng mắc bẫy. Khi nạn nhân nhấp vào đường link giả hoặc nhập thông tin vào biểu mẫu giả mạo, dữ liệu sẽ ngay lập tức bị đánh cắp và sử dụng cho mục đích trục lợi. Cơ chế hoạt động của tấn công phishing Một cuộc tấn công phishing thường được xây dựng theo kịch bản có chủ đích, không đơn giản chỉ là gửi một tin nhắn ngẫu nhiên. Hiểu rõ cơ chế này giúp người dùng nhận diện sớm và tránh trở thành nạn nhân. Bước chuẩn bị và giả mạo danh tính Kẻ tấn công thu thập thông tin về mục tiêu, sau đó tạo email, website hoặc tin nhắn có giao diện gần giống hệt tổ chức thật, chẳng hạn ngân hàng, sàn thương mại điện tử hoặc nhà mạng viễn thông. Địa chỉ email và tên miền thường được chỉnh sửa tinh vi để khó phân biệt bằng mắt thường. Bước dẫn dụ hành động Nội dung thông điệp thường tạo cảm giác khẩn cấp như tài khoản bị khóa, giao dịch bất thường hoặc phần thưởng hấp dẫn, thúc đẩy người dùng nhấp vào liên kết hoặc tải tệp đính kèm ngay lập tức mà không kịp suy xét kỹ. Bước đánh cắp và khai thác dữ liệu Khi nạn nhân nhập thông tin vào trang giả mạo hoặc mở tệp chứa mã độc, dữ liệu sẽ được gửi trực tiếp về máy chủ của kẻ tấn công để phục vụ cho các hành vi gian lận tài chính, chiếm đoạt tài khoản hoặc bán lại thông tin trên thị trường chợ đen. Các hình thức phishing phổ biến Phishing không chỉ dừng lại ở email lừa đảo mà đã phát triển thành nhiều biến thể khác nhau, mỗi loại nhắm vào một kênh liên lạc hoặc nhóm đối tượng cụ thể. Hình thức Kênh thực hiện Đặc điểm nhận diện Email phishing Hòm thư điện tử Gửi hàng loạt, giả mạo thương hiệu quen thuộc, kèm liên kết độc hại Spear phishing Email cá nhân hóa Nhắm vào một cá nhân hoặc doanh nghiệp cụ thể, nội dung được nghiên cứu kỹ Smishing Tin nhắn SMS Giả mạo ngân hàng, đơn vị vận chuyển, kèm link rút gọn đáng ngờ Vishing Cuộc gọi thoại Giả danh cơ quan chức năng hoặc tổng đài, tạo áp lực tâm lý Website giả mạo Trang đăng nhập giả Giao diện gần giống bản gốc, tên miền sai lệch nhỏ Ngoài các hình thức trên, người dùng còn có thể gặp clone phishing khi kẻ tấn công sao chép nguyên văn một email hợp lệ đã từng gửi trước đó rồi thay đường link bằng liên kết độc hại, khiến nạn nhân mất cảnh giác vì tin rằng nội dung quen thuộc. Dấu hiệu nhận biết phishing Phần lớn các email hoặc tin nhắn phishing đều để lộ những dấu hiệu bất thường nếu người dùng chú ý quan sát kỹ trước khi thực hiện bất kỳ thao tác nào. Địa chỉ email hoặc tên miền có ký tự lạ, sai chính tả nhẹ so với thương hiệu thật. Nội dung tạo cảm giác khẩn cấp, đe dọa khóa tài khoản hoặc phạt tiền nếu không hành động ngay. Yêu cầu cung cấp mật khẩu, mã OTP hoặc thông tin thẻ tín dụng qua liên kết đính kèm. Lời chào chung chung như Kính gửi quý khách hàng thay vì gọi đúng tên người nhận. Đường link khi rê chuột hiển thị địa chỉ khác hoàn toàn với nội dung hiển thị trên email. Lỗi chính tả, ngữ pháp hoặc định dạng không đồng nhất với phong cách thương hiệu chính thức. Hậu quả khi bị tấn công phishing Khi trở thành nạn nhân của một cuộc tấn công phishing, người dùng cá nhân có thể bị chiếm đoạt tài khoản mạng xã hội, mất tiền trong tài khoản ngân hàng hoặc bị đánh cắp danh tính để thực hiện các giao dịch gian lận khác. Đối với doanh nghiệp, hậu quả còn nghiêm trọng hơn khi kẻ tấn công có thể xâm nhập hệ thống nội bộ, đánh cắp dữ liệu khách hàng hoặc phát tán mã độc tống tiền trên toàn bộ mạng lưới máy tính. Ngoài thiệt hại tài chính trực tiếp, nạn nhân còn phải đối mặt với chi phí khôi phục tài khoản, ảnh hưởng uy tín cá nhân hoặc thương hiệu doanh nghiệp, cùng tâm lý lo lắng kéo dài về nguy cơ bị tấn công lần nữa trong tương lai. Cách phòng chống phishing hiệu quả Phòng tránh phishing không đòi hỏi kiến thức kỹ thuật phức tạp mà chủ yếu dựa vào thói quen thận trọng khi sử dụng internet hằng ngày. Đối với cá nhân và hộ gia đình Không nhấp vào liên kết hoặc tải tệp đính kèm từ người gửi lạ hoặc email không rõ nguồn gốc. Kiểm tra kỹ địa chỉ website trước khi nhập thông tin đăng nhập, ưu tiên gõ trực tiếp tên miền chính thức. Bật xác thực hai lớp cho các tài khoản quan trọng như email, ngân hàng, mạng xã hội. Thường xuyên cập nhật phần mềm diệt virus và hệ điều hành để vá các lỗ hổng bảo mật. Không chia sẻ mã OTP cho bất kỳ ai kể cả người tự xưng là nhân viên ngân hàng hoặc nhà mạng. Đối với doanh nghiệp Doanh nghiệp nên tổ chức đào tạo nhận thức an toàn thông tin định kỳ cho nhân viên, thiết lập quy trình xác minh giao dịch tài chính qua nhiều bước và trang bị hệ thống lọc email, tường lửa nhằm chặn sớm các email giả mạo trước khi đến hộp thư người dùng. Nên làm gì khi nghi ngờ bị phishing? Nếu phát hiện mình vừa nhấp vào liên kết đáng ngờ hoặc đã cung cấp thông tin cho một trang web lạ, cần bình tĩnh thực hiện ngay các bước xử lý để giảm thiểu thiệt hại. Trước tiên, hãy đổi mật khẩu tài khoản liên quan ngay lập tức, đồng thời kiểm tra lịch sử giao dịch để phát hiện hoạt động bất thường. Sau đó nên liên hệ trực tiếp với ngân hàng hoặc nhà cung cấp dịch vụ qua số hotline chính thức để khóa tạm thời tài khoản nếu cần thiết, tuyệt đối không gọi lại số điện thoại có trong tin nhắn nghi ngờ. Người dùng cũng nên báo cáo email hoặc website giả mạo cho cơ quan chức năng hoặc bộ phận an ninh mạng của tổ chức bị mạo danh, góp phần cảnh báo sớm cho những người dùng khác. Vai trò của internet ổn định trong phòng chống phishing Một đường truyền internet cáp quang ổn định kết hợp modem wifi hiện đại không thể thay thế hoàn toàn ý thức cảnh giác của người dùng, nhưng có thể đóng vai trò như lớp bảo vệ bổ sung. Các modem wifi thế hệ mới hiện nay thường tích hợp tính năng cảnh báo truy cập bất thường, giúp phát hiện sớm thiết bị lạ kết nối vào mạng gia đình hoặc văn phòng. Việc duy trì băng thông ổn định cũng giúp các phần mềm bảo mật, trình duyệt và hệ điều hành luôn được cập nhật kịp thời phiên bản vá lỗi mới nhất, giảm thiểu nguy cơ bị khai thác qua các lỗ hổng đã biết. Nếu bạn đang tìm hiểu cách bảo mật wifi gia đình song song với việc nâng cấp đường truyền, đây là thời điểm phù hợp để cân nhắc. Câu hỏi thường gặp về phishing Dưới đây là những câu hỏi thường gặp về phishing giúp bạn hiểu rõ hơn về hình thức tấn công này và chủ động bảo vệ dữ liệu của mình. Phishing khác gì với hacking thông thường Phishing chủ yếu dựa vào kỹ thuật xã hội để đánh lừa người dùng tự cung cấp thông tin, trong khi hacking thông thường thường khai thác lỗ hổng kỹ thuật của hệ thống mà không cần sự tương tác của nạn nhân. Làm sao phân biệt email thật và email phishing Hãy kiểm tra kỹ địa chỉ email người gửi, rê chuột vào liên kết để xem đường dẫn thật, đồng thời cảnh giác với các email tạo cảm giác khẩn cấp bất thường. Bị phishing rồi có lấy lại được tiền không Khả năng lấy lại tiền phụ thuộc vào tốc độ báo cáo và chính sách của từng ngân hàng, vì vậy cần liên hệ ngay với ngân hàng khi phát hiện giao dịch bất thường. Trẻ em và người lớn tuổi có dễ bị phishing hơn không Đây là hai nhóm dễ bị nhắm đến do ít kinh nghiệm nhận diện lừa đảo trực tuyến, nên cần được hướng dẫn cụ thể về cách kiểm tra thông tin trước khi nhấp vào liên kết lạ. Có phần mềm nào ngăn chặn phishing hoàn toàn không Chưa có phần mềm nào đảm bảo chặn được một trăm phần trăm phishing, vì vậy kết hợp phần mềm bảo mật cùng thói quen cảnh giác cá nhân vẫn là giải pháp hiệu quả nhất. Tóm lại, phishing là gì không còn là câu hỏi xa lạ trong bối cảnh giao dịch trực tuyến ngày càng phổ biến, và việc trang bị kiến thức nhận diện cùng thói quen sử dụng internet an toàn chính là cách phòng vệ chủ động nhất. Nếu bạn đang cân nhắc nâng cấp đường truyền cáp quang ổn định để hỗ trợ tốt hơn cho việc bảo mật thiết bị trong nhà, đội ngũ tư vấn Mạng Internet luôn sẵn sàng đồng hành cùng bạn. Lưu ý: Giá bán và các chương trình khuyến mãi có thể thay đổi tùy thời điểm. Các bạn vui lòng liên hệ với chúng tôi để được báo giá chi tiết nhất
Viễn thông - Công nghệ
Mã độc là gì? Các loại mã độc phổ biến và cách phòng tránh
Mã độc là gì là loại phần mềm độc hại có thể âm thầm đánh cắp dữ liệu, chiếm quyền điều khiển thiết bị mà người dùng không hề hay biết. Bài viết dưới đây Mạng Internet sẽ giúp bạn hiểu rõ bản chất, dấu hiệu nhận biết và cách phòng tránh mã độc hiệu quả. Mã độc là gì? Mã độc, tiếng Anh là Malware hay Malicious Software, là phần mềm độc hại gồm bất kỳ chương trình hoặc tệp nào cố ý gây hại cho máy tính, mạng hoặc máy chủ. Nói cách khác, đây là những đoạn mã được lập trình với mục đích xâm nhập, phá hoại hoặc khai thác thông tin từ thiết bị của người dùng mà không cần sự cho phép. Mã độc có thể đánh cắp thông tin, phá hoại dữ liệu, làm gián đoạn hoạt động của hệ thống hoặc thậm chí điều khiển thiết bị từ xa mà người dùng không hề hay biết. Mã độc có thể ẩn mình trong file đính kèm email, ứng dụng tải về từ nguồn không rõ ràng, đường link lạ, hoặc lây lan qua chính mạng internet mà thiết bị đang kết nối. Đối với hộ gia đình sử dụng nhiều thiết bị thông minh, kết nối wifi ổn định và có kiểm soát truy cập là yếu tố quan trọng giúp giảm thiểu rủi ro này. Mã độc khác gì với virus máy tính? Rất nhiều người đánh đồng mã độc với virus máy tính, nhưng thực chất đây là hai khái niệm có phạm vi khác nhau. Nhiều người thường nhầm lẫn giữa mã độc là gì và virus máy tính, nhưng trên thực tế virus chỉ là một trong nhiều loại mã độc với đặc điểm là có thể tự nhân bản và lây lan từ file này sang file khác, trong khi mã độc là khái niệm tổng quát hơn, bao gồm tất cả các phần mềm được thiết kế để gây hại dù chúng có khả năng tự lây lan hay không. Hiểu đơn giản, virus giống như một "loại con" nằm trong "họ hàng" mã độc. Ngoài virus, mã độc còn bao gồm nhiều dạng khác như trojan, worm, ransomware, spyware... mỗi loại có cách thức xâm nhập và mức độ nguy hiểm riêng. Việc phân biệt rõ giúp người dùng lựa chọn giải pháp bảo vệ phù hợp thay vì chỉ dừng lại ở phần mềm diệt virus thông thường. Dấu hiệu nhận biết thiết bị bị nhiễm mã độc Không phải lúc nào mã độc cũng biểu hiện rõ ràng ngay khi xâm nhập, nhưng có một số dấu hiệu phổ biến bạn có thể quan sát để phát hiện sớm và xử lý kịp thời trước khi thiệt hại lan rộng. Thiết bị chạy chậm bất thường, hay bị treo hoặc tự khởi động lại dù không thao tác nặng. Xuất hiện quảng cáo popup liên tục hoặc trình duyệt tự chuyển hướng sang trang lạ. Dung lượng pin, dữ liệu di động hoặc băng thông internet hao hụt nhanh bất thường. Có ứng dụng lạ tự cài đặt mà bạn không nhớ đã tải về. Tài khoản mạng xã hội, email bị đăng nhập từ thiết bị lạ hoặc gửi tin nhắn rác. Tường lửa hoặc phần mềm diệt virus bị vô hiệu hóa mà không rõ nguyên nhân. Nếu nhận thấy một hoặc nhiều dấu hiệu trên, bạn nên kiểm tra ngay bằng phần mềm bảo mật uy tín và cân nhắc thay đổi mật khẩu các tài khoản quan trọng để hạn chế thiệt hại lan rộng. Các loại mã độc phổ biến hiện nay Dựa trên đặc điểm hoạt động, phương thức lây lan và mức độ phá hoại, mã độc được chia thành nhiều loại khác nhau như virus, worm, trojan, rootkit cùng nhiều biến thể khác. Dưới đây là những loại thường gặp nhất mà người dùng internet cần lưu ý. Virus, Worm và Trojan Virus tự nhân bản và lây lan qua các file bị nhiễm. Worm (sâu máy tính) có khả năng tự lan truyền qua mạng mà không cần file trung gian, thường khai thác lỗ hổng bảo mật của hệ thống. Trojan giả dạng phần mềm hợp pháp để lừa người dùng cài đặt, sau đó âm thầm mở "cửa hậu" cho tin tặc truy cập từ xa. Ransomware, Spyware và Adware Ransomware (mã độc tống tiền) mã hóa toàn bộ dữ liệu và đòi tiền chuộc để khôi phục, đây là loại mã độc gây thiệt hại tài chính nghiêm trọng nhất hiện nay. Spyware âm thầm theo dõi, thu thập thông tin cá nhân, mật khẩu, lịch sử duyệt web. Adware ép hiển thị quảng cáo liên tục, gây khó chịu và tiềm ẩn nguy cơ dẫn người dùng đến các trang web độc hại khác. Rootkit và Botnet Rootkit ẩn sâu trong hệ điều hành, khó phát hiện và cho phép tin tặc kiểm soát toàn bộ hệ thống. Botnet biến hàng loạt thiết bị bị nhiễm thành mạng lưới "máy tính ma" phục vụ các cuộc tấn công quy mô lớn như DDoS, gửi thư rác hàng loạt mà chủ thiết bị hoàn toàn không hay biết. Mã độc lây lan qua những con đường nào? Hiểu rõ con đường lây lan giúp bạn chủ động phòng tránh thay vì xử lý khi đã quá muộn. Mã độc thường xâm nhập vào thiết bị qua các kênh sau đây, phổ biến nhất là qua đường truyền internet và thói quen sử dụng thiếu cẩn trọng. Tải file, phần mềm crack hoặc ứng dụng từ nguồn không chính thống. Nhấp vào đường link lạ trong email, tin nhắn hoặc mạng xã hội (phishing). Kết nối vào mạng wifi công cộng không bảo mật hoặc mạng wifi gia đình dùng mật khẩu yếu. Cắm thiết bị lưu trữ USB, ổ cứng ngoài đã bị nhiễm mã độc từ trước. Khai thác lỗ hổng phần mềm, hệ điều hành chưa được cập nhật bản vá bảo mật. Trong đó, mạng wifi gia đình thiếu bảo mật là một trong những điểm yếu dễ bị bỏ qua nhất, đặc biệt khi số lượng thiết bị thông minh kết nối cùng lúc ngày càng nhiều như điện thoại, laptop, camera, tivi thông minh. Tác hại của mã độc đối với cá nhân và doanh nghiệp Thiệt hại do mã độc gây ra không chỉ dừng lại ở việc thiết bị chạy chậm, mà còn có thể ảnh hưởng nghiêm trọng đến tài chính, danh tính và hoạt động kinh doanh. Phần lớn các cuộc tấn công bằng mã độc nhắm vào doanh nghiệp hơn là người dùng cá nhân vì tin tặc biết rằng việc theo đuổi các tổ chức sẽ mang lại nhiều lợi nhuận hơn, do các công ty thường nắm giữ lượng lớn dữ liệu cá nhân mà tin tặc có thể khai thác để tống tiền, đánh cắp danh tính hoặc bán trên các trang web đen. Đối với hộ gia đình, hậu quả có thể là mất dữ liệu cá nhân, bị đánh cắp thông tin tài khoản ngân hàng, hoặc thiết bị camera an ninh, tivi thông minh bị chiếm quyền điều khiển từ xa. Đối với doanh nghiệp nhỏ, một cuộc tấn công ransomware có thể khiến toàn bộ hệ thống ngừng hoạt động trong nhiều ngày, gây thiệt hại doanh thu và uy tín thương hiệu. Cách phòng tránh mã độc hiệu quả Phòng tránh mã độc cần kết hợp giữa thói quen sử dụng an toàn và một nền tảng hạ tầng mạng internet đủ ổn định, có khả năng hỗ trợ các tính năng bảo mật cơ bản cho toàn bộ thiết bị trong nhà. Xây dựng nền tảng mạng internet ổn định, bảo mật Đường truyền cáp quang ổn định giúp hạn chế tình trạng gián đoạn kết nối - thời điểm mà nhiều thiết bị dễ bị khai thác lỗ hổng khi cố gắng kết nối lại. Modem Wi-Fi thế hệ mới thường được tích hợp sẵn khả năng cảnh báo truy cập bất thường, hỗ trợ thiết lập mạng riêng cho khách và mạng riêng cho các thiết bị IoT trong nhà, giúp giảm nguy cơ lây lan mã độc giữa các thiết bị. Duy trì thói quen sử dụng internet an toàn Không tải phần mềm từ nguồn không rõ ràng, cập nhật hệ điều hành và ứng dụng thường xuyên, đặt mật khẩu wifi đủ mạnh và thay đổi định kỳ, đồng thời cài đặt phần mềm bảo mật uy tín cho toàn bộ thiết bị trong gia đình là những thói quen cơ bản nhưng rất hiệu quả để phòng tránh mã độc. Dưới đây là các gói cước Internet cá nhân, gia đình đang được nhiều hộ gia đình lựa chọn để xây dựng nền tảng mạng ổn định cho ngôi nhà của mình: Gói cước Tốc độ Thiết bị, dịch vụ đi kèm Phù hợp Giá cước (chỉ từ) Giga 300 Mbps / 300 Mbps Modem Wi-Fi 6 Người ở một mình, gia đình nhỏ, căn hộ chung cư 195,000 ₫ Sky 1 Gbps / 300 Mbps Modem Wi-Fi 6 Người ở một mình, gia đình nhỏ, căn hộ chung cư 195,000 ₫ Giga F1 300 Mbps / 300 Mbps Modem Wi-Fi 6, Access Point Phủ sóng ổn định cho nhà ít tầng, diện tích nhỏ 205,000 ₫ Sky F1 1 Gbps / 300 Mbps Modem Wi-Fi 6, Access Point Phủ sóng mạnh cho nhà nhiều tầng, không gian rộng 210,000 ₫ Sky F2 1 Gbps / 300 Mbps Modem Wi-Fi 6, 2 Access Point Phủ sóng mạnh cho nhà nhiều tầng, không gian rộng 230,000 ₫ Lưu ý: bảng giá mang tính tham khảo tại thời điểm hiện tại, vui lòng liên hệ để nhận báo giá và tư vấn thiết bị phù hợp nhất với diện tích, số lượng thiết bị sử dụng trong nhà. Cần làm gì khi thiết bị đã bị nhiễm mã độc? Nếu nghi ngờ thiết bị đã nhiễm mã độc, bạn nên ngắt kết nối internet ngay lập tức để tránh lây lan hoặc rò rỉ dữ liệu thêm. Sau đó, sử dụng phần mềm diệt virus uy tín để quét toàn bộ hệ thống, gỡ bỏ các ứng dụng lạ không rõ nguồn gốc và đổi mật khẩu cho các tài khoản quan trọng như email, ngân hàng, mạng xã hội. Với các trường hợp nghiêm trọng như bị mã hóa dữ liệu đòi tiền chuộc, bạn nên sao lưu dữ liệu định kỳ trước đó để có thể khôi phục mà không phải trả tiền chuộc, đồng thời cân nhắc liên hệ chuyên gia bảo mật hoặc nhà cung cấp dịch vụ internet để được hỗ trợ kiểm tra hạ tầng mạng tại nhà. Câu hỏi thường gặp về mã độc Dưới đây là những câu hỏi thường gặp về mã độc giúp bạn hiểu rõ hơn về cách thức hoạt động, dấu hiệu nhận biết và biện pháp phòng tránh hiệu quả. Mã độc có tự lây lan sang thiết bị khác trong cùng mạng wifi không? Một số loại mã độc như worm hoặc botnet có khả năng tự lan truyền qua mạng nội bộ nếu các thiết bị dùng chung một mạng wifi không được phân quyền truy cập rõ ràng. Vì vậy việc thiết lập mạng riêng cho khách và thiết bị IoT là rất cần thiết. Dùng phần mềm diệt virus miễn phí có đủ để phòng tránh mã độc không? Phần mềm diệt virus miễn phí có thể phát hiện các loại mã độc phổ biến, nhưng thường hạn chế về khả năng bảo vệ thời gian thực và không cập nhật cơ sở dữ liệu nhanh bằng bản trả phí. Kết hợp thêm hạ tầng mạng ổn định và thói quen sử dụng an toàn sẽ hiệu quả hơn. Wifi công cộng có nguy cơ nhiễm mã độc cao hơn wifi gia đình không? Đúng vậy, wifi công cộng thường không được mã hóa hoặc kiểm soát chặt chẽ, tạo điều kiện cho tin tặc chặn dữ liệu hoặc phát tán mã độc. Trong khi đó, wifi gia đình nếu đặt mật khẩu mạnh và cập nhật firmware modem thường xuyên sẽ an toàn hơn đáng kể. Doanh nghiệp nhỏ có cần đầu tư giải pháp bảo mật mạng riêng không? Có. Vì doanh nghiệp thường lưu trữ dữ liệu khách hàng, giao dịch tài chính nên là mục tiêu hấp dẫn với tin tặc. Một hạ tầng mạng ổn định kết hợp thiết bị Wi-Fi thế hệ mới sẽ giúp giảm thiểu đáng kể rủi ro bị tấn công. Tóm lại, hiểu đúng mã độc là gì cùng các dấu hiệu, con đường lây lan sẽ giúp bạn chủ động hơn trong việc bảo vệ dữ liệu và thiết bị của gia đình. Bên cạnh việc duy trì thói quen sử dụng internet an toàn, một nền tảng mạng cáp quang ổn định với thiết bị Wi-Fi thế hệ mới cũng là yếu tố nền tảng giúp giảm thiểu rủi ro bị mã độc tấn công. Lưu ý: Giá bán và các chương trình khuyến mãi có thể thay đổi tùy thời điểm. Các bạn vui lòng liên hệ với chúng tôi để được báo giá chi tiết nhất
Viễn thông - Công nghệ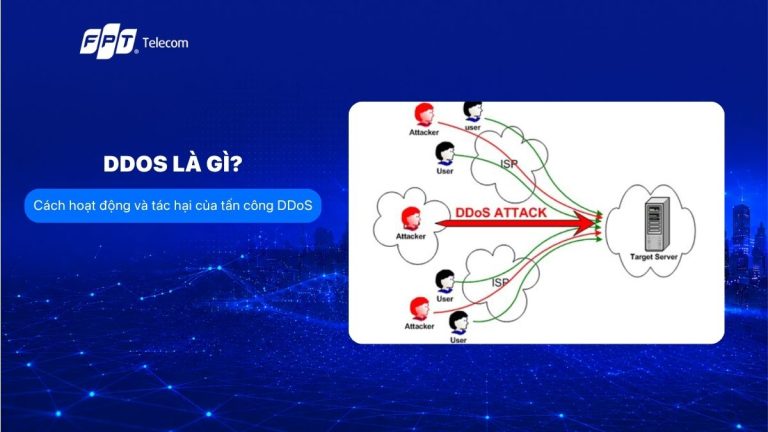
DDoS là gì? Cách thức hoạt động và tác hại của tấn công DDoS
DDoS là gì? DDoS (Distributed Denial of Service) là hình thức tấn công từ chối dịch vụ phân tán, trong đó một lượng lớn thiết bị cùng gửi yêu cầu đến máy chủ hoặc website khiến hệ thống quá tải, hoạt động chậm hoặc ngừng truy cập. Bài viết này Mạng Internet sẽ giúp bạn hiểu cách tấn công DDoS hoạt động, các dạng phổ biến, dấu hiệu nhận biết và cách phòng chống hiệu quả. DDoS là gì? DDoS là viết tắt của Distributed Denial of Service, tạm dịch là tấn công từ chối dịch vụ phân tán. Đây là hành vi mà tội phạm mạng thông qua DDoS gửi một lưu lượng lớn truy cập không cần thiết khiến cho website cạn kiệt tài nguyên và mất quyền truy cập. Nói cách đơn giản, kẻ tấn công cố tình làm "ngập lụt" máy chủ bằng một lượng truy cập khổng lồ, khiến người dùng thật sự không thể truy cập được dịch vụ. Khác với các hình thức tấn công nhằm đánh cắp dữ liệu, mục tiêu chính của DDoS là làm gián đoạn hoạt động, khiến website, ứng dụng hoặc hệ thống mạng ngừng phục vụ tạm thời hoặc kéo dài. Đối với doanh nghiệp đang kinh doanh trực tuyến, chỉ vài phút gián đoạn cũng có thể gây thiệt hại đáng kể về doanh thu và uy tín thương hiệu. Phân biệt tấn công DoS và DDoS Nhiều người thường nhầm lẫn giữa hai khái niệm DoS và DDoS vì chúng có chung mục đích là làm gián đoạn dịch vụ. Tuy nhiên quy mô và mức độ nguy hiểm của hai hình thức này khác nhau khá rõ rệt. DoS và DDoS đều là các hình thức tấn công mạng nhằm vào việc làm cho dịch vụ hoặc hệ thống trở nên không khả dụng cho người dùng hợp lệ, nhưng trong tấn công DoS, kẻ tấn công sử dụng một máy tính hoặc một số lượng nhỏ máy tính để gửi một lượng lớn các yêu cầu không hợp lệ hoặc làm cho hệ thống quá tải. Trong khi đó, DDoS huy động hàng loạt thiết bị được kiểm soát từ xa để tấn công đồng loạt. Tiêu chí DoS DDoS Nguồn tấn công Một máy tính hoặc rất ít thiết bị Hàng nghìn thiết bị (botnet) phân tán Mức độ nguy hiểm Thấp hơn, dễ khoanh vùng IP Cao hơn, khó chặn từng IP Khả năng ngăn chặn Chặn IP nguồn tương đối dễ Khó chặn do IP trải rộng nhiều vùng Với DoS, quản trị viên có thể chặn IP nguồn, còn với DDoS việc chặn từng IP trong hàng ngàn IP là bất khả thi. Đây chính là lý do DDoS được xem là mối đe dọa nghiêm trọng hơn nhiều so với DoS truyền thống. Cơ chế hoạt động của tấn công DDoS Để thực hiện một cuộc tấn công DDoS, kẻ xấu thường xây dựng trước một mạng lưới thiết bị bị chiếm quyền điều khiển, gọi là botnet, sau đó ra lệnh cho toàn bộ mạng lưới này đồng loạt gửi yêu cầu đến mục tiêu. DDos là tấn công từ chối dịch vụ phân tán, là phiên bản nâng cấp của Dos vì rất khó bị ngăn chặn, và hậu quả sau tấn công DDos là sự sụp đổ của cả một hệ thống máy chủ trực tuyến. DDos được thực hiện bằng cách tăng lượng truy cập trực tuyến từ nhiều nguồn đến máy chủ, từ đó khiến máy chủ cạn kiệt tài nguyên lẫn băng thông. DDos không chỉ dùng một máy tính để tấn công mà còn lợi dụng hàng triệu máy tính khác, chúng cộng hưởng lại sẽ tạo ra các đợt sóng thần traffic đổ về máy chủ mục tiêu. Các thiết bị trong botnet có thể là máy tính cá nhân, camera IP, router hoặc thiết bị IoT bị nhiễm mã độc mà chính chủ sở hữu không hề hay biết. Các loại tấn công DDoS phổ biến Tấn công DDoS không chỉ có một dạng duy nhất mà được chia thành nhiều nhóm dựa trên lớp mạng bị nhắm đến. Các loại tấn công phổ biến gồm tấn công băng thông, tấn công giao thức, và tấn công lớp ứng dụng. Tấn công băng thông (Volumetric Attack) Đây là dạng tấn công thể tích, thực hiện bằng cách tuồn một lượng lớn traffic để làm quá tải băng thông của hệ thống hay máy chủ. Khi băng thông bị chiếm dụng gần như hoàn toàn, các yêu cầu hợp lệ từ người dùng thật không còn đường truyền để đi qua. Tấn công giao thức (Protocol Attack) Hình thức tấn công này khai thác lỗ hổng trong các giao thức mạng để gửi các gói tin sai lệch, làm rối loạn hoạt động của hệ thống. Loại tấn công này thường nhắm vào tài nguyên xử lý của thiết bị mạng như tường lửa hoặc bộ cân bằng tải thay vì trực tiếp chiếm băng thông. Tấn công lớp ứng dụng (Application Layer Attack) Nhóm tấn công này nhắm thẳng vào tầng ứng dụng của website, ví dụ như liên tục gửi yêu cầu HTTP giả để làm cạn kiệt tài nguyên xử lý của máy chủ web. Vì lưu lượng trông giống truy cập bình thường nên loại tấn công này thường khó phát hiện hơn hai dạng còn lại. Dấu hiệu nhận biết hệ thống đang bị DDoS Việc phát hiện sớm dấu hiệu bị tấn công giúp doanh nghiệp và quản trị viên có thời gian phản ứng kịp thời trước khi thiệt hại lan rộng. Một số dấu hiệu điển hình gồm website hoặc dịch vụ rất chậm hoặc không truy cập được, lưu lượng truy cập tăng đột biến bất thường và tài nguyên hệ thống bị quá tải. Ngoài ra, nếu bạn nhận thấy số lượng kết nối đồng thời tăng vọt từ một dải địa chỉ IP lạ, hoặc dịch vụ email, ứng dụng nội bộ đột nhiên phản hồi chậm bất thường dù không có chương trình khuyến mãi hay sự kiện nào, đây cũng là tín hiệu cần kiểm tra ngay lập tức. Hậu quả của tấn công DDoS Không chỉ dừng lại ở việc website ngừng hoạt động tạm thời, tấn công DDoS còn để lại nhiều hệ lụy lâu dài cho cá nhân lẫn tổ chức. Tác hại của DDoS bao gồm gây thiệt hại tài chính, mất uy tín thương hiệu, gián đoạn hoạt động kinh doanh và ảnh hưởng đến SEO của website. Đối với các cửa hàng trực tuyến, một cuộc tấn công diễn ra vào đúng thời điểm cao điểm bán hàng có thể khiến doanh nghiệp mất doanh thu, khách hàng chuyển sang đối thủ và giảm niềm tin vào thương hiệu. Với cá nhân sử dụng internet tại nhà, dù ít khi là mục tiêu trực tiếp của DDoS quy mô lớn, nhưng thiết bị của bạn vẫn có nguy cơ bị lợi dụng làm một phần của mạng botnet nếu không được bảo vệ đúng cách. Cách phòng chống tấn công DDoS hiệu quả Không có giải pháp nào bảo đảm chống DDoS tuyệt đối, nhưng việc kết hợp nhiều lớp bảo vệ sẽ giúp giảm đáng kể rủi ro và mức độ thiệt hại nếu sự cố xảy ra. Sử dụng dịch vụ chống DDoS chuyên dụng: Các nhà cung cấp dịch vụ bảo mật chuyên nghiệp thường cung cấp giải pháp lọc traffic độc hại ngay tại lớp mạng trước khi traffic chạm đến máy chủ chính, giúp hệ thống duy trì hoạt động ổn định trong lúc bị tấn công. Thiết lập tường lửa và giám sát lưu lượng: Cấu hình tường lửa ứng dụng web (WAF), giới hạn số lượng request từ một địa chỉ IP trong khoảng thời gian nhất định, kết hợp giám sát lưu lượng theo thời gian thực sẽ giúp phát hiện sớm các dấu hiệu bất thường. Chuẩn bị hạ tầng dự phòng: Việc phân tán tải qua nhiều máy chủ, sử dụng CDN và có kế hoạch ứng phó sự cố rõ ràng sẽ giúp doanh nghiệp không bị động khi tấn công xảy ra, đồng thời rút ngắn thời gian khôi phục dịch vụ. Vai trò của hạ tầng internet ổn định trong việc giảm thiểu rủi ro Bên cạnh các giải pháp bảo mật chuyên sâu, một đường truyền internet cáp quang ổn định, băng thông đủ lớn cũng góp phần quan trọng giúp hệ thống duy trì hoạt động trong điều kiện lưu lượng tăng đột biến, dù là do DDoS hay do lượng truy cập tự nhiên tăng cao. Chúng tôi tổng hợp một số gói cước internet phổ biến để bạn tham khảo, tùy theo nhu cầu sử dụng cá nhân, hộ gia đình hoặc doanh nghiệp cần độ ổn định cao hơn. Gói cước Tốc độ Thiết bị Phù hợp Giá cước (chỉ từ) Sky 1 Gbps / 300 Mbps Modem Wi-Fi 6 Người ở một mình, gia đình nhỏ, căn hộ chung cư chỉ từ 195.000 ₫ Lux500 500 Mbps / 500 Mbps Modem Wifi 6, Access Point Wifi 6, Ultra Fast Doanh nghiệp vừa (dưới 125 thiết bị), văn phòng cao cấp chỉ từ 800.000 ₫ Lux800 800 Mbps / 800 Mbps Modem Wifi 6, Access Point Wifi 6, Ultra Fast Doanh nghiệp lớn (dưới 160 thiết bị), quán cà phê, nhà hàng chỉ từ 1.000.000 ₫ Bạn có thể tham khảo thêm bảng giá cước mạng FPT để so sánh trước khi lựa chọn gói phù hợp cho nhu cầu vận hành hệ thống của mình. Lưu ý rằng giải pháp mạng ổn định chỉ là một phần hỗ trợ, không thay thế hoàn toàn cho các giải pháp chống DDoS chuyên dụng ở tầng ứng dụng và máy chủ. Câu hỏi thường gặp về DDoS DDoS là vấn đề liên quan đến an toàn mạng, vì vậy nhiều người vẫn còn thắc mắc về cách thức hoạt động, dấu hiệu nhận biết cũng như biện pháp phòng tránh. Dưới đây là những câu hỏi thường gặp về DDoS giúp bạn hiểu rõ hơn về hình thức tấn công này. DDoS có phải là hành vi vi phạm pháp luật không? Có. Tại Việt Nam, hành vi tấn công mạng gây gián đoạn hệ thống thông tin bị nghiêm cấm theo quy định pháp luật về an toàn thông tin mạng và có thể bị xử lý hình sự tùy mức độ thiệt hại. Nếu nghi ngờ bị tấn công, bạn nên trình báo cơ quan chức năng hoặc đơn vị chuyên trách an ninh mạng. Website cá nhân nhỏ có bị DDoS không? Có thể, tuy tỷ lệ thấp hơn so với các hệ thống lớn. Một số cuộc tấn công nhỏ lẻ vẫn nhắm vào website cá nhân nhằm mục đích thử nghiệm công cụ tấn công hoặc cạnh tranh không lành mạnh. Làm sao biết mình đang bị DDoS chứ không phải do lỗi máy chủ thông thường? Bạn nên kiểm tra nhật ký truy cập (log) để xem lưu lượng có tăng đột biến từ nhiều địa chỉ IP lạ trong thời gian ngắn hay không. Nếu có, khả năng cao đây là dấu hiệu của tấn công DDoS thay vì sự cố kỹ thuật thông thường. Đường truyền internet băng thông cao có giúp chống DDoS hoàn toàn không? Không hoàn toàn. Băng thông lớn và đường truyền ổn định chỉ giúp hệ thống chịu tải tốt hơn trong một số trường hợp, nhưng để phòng chống DDoS hiệu quả cần kết hợp thêm giải pháp lọc traffic chuyên dụng và cấu hình bảo mật ở tầng ứng dụng. Tóm lại, DDoS là gì đã được giải đáp qua các phần trên: đây là hình thức tấn công mạng nguy hiểm, sử dụng mạng lưới thiết bị phân tán để làm quá tải và tê liệt hệ thống mục tiêu. Việc hiểu rõ cơ chế hoạt động, dấu hiệu nhận biết và chủ động xây dựng hạ tầng mạng ổn định kết hợp giải pháp bảo mật phù hợp sẽ giúp bạn giảm thiểu đáng kể rủi ro từ DDoS. Nếu bạn cần một nền tảng internet ổn định để hỗ trợ vận hành hệ thống, đừng ngần ngại liên hệ để được tư vấn miễn phí. Lưu ý: Giá bán và các chương trình khuyến mãi có thể thay đổi tùy thời điểm. Các bạn vui lòng liên hệ với chúng tôi để được báo giá chi tiết nhất
Viễn thông - Công nghệ
