Hiểu ngắn gọn, tấn công mạng là hành vi dùng công nghệ thông tin hoặc thiết bị điện tử để chiếm đoạt thông tin, gây gián đoạn, phá hoại hoặc chiếm quyền kiểm soát hệ thống mạng, thiết bị và dữ liệu. Dưới đây manginternet.vn giải thích định nghĩa theo luật mới, các hình thức thường gặp và cách tự bảo vệ.
Tấn công mạng là gì?
Theo khoản 13 Điều 2 Luật An ninh mạng số 116/2025/QH15, tấn công mạng là hành vi thực hiện trên không gian mạng, dùng công nghệ thông tin hoặc phương tiện điện tử để chiếm đoạt thông tin, gây rối loạn, gián đoạn, tê liệt, phá hoại hoặc kiểm soát hệ thống mạng, hệ thống thông tin, cơ sở dữ liệu và phương tiện điện tử.
Nói dễ hiểu, một hành vi là tấn công mạng khi vừa diễn ra qua môi trường số, vừa nhằm lấy thông tin, làm hỏng hoặc chiếm quyền một hệ thống. Ứng dụng giả đọc trộm mã OTP, hàng nghìn thiết bị gửi truy cập ảo làm sập website, hay kẻ lạ dò ra mật khẩu quản trị modem nhà bạn đều thuộc nhóm này.
Luật được ban hành ngày 10/12/2025, có hiệu lực từ 01/07/2026 và thay thế Luật An ninh mạng 2018 cùng Luật An toàn thông tin mạng 2015.
Lưu ý khi tra cứu: Nhiều bài viết cũ vẫn lấy Luật An ninh mạng 2018 làm căn cứ. Từ 01/07/2026, bạn nên đối chiếu với Luật An ninh mạng 2025 để tránh dùng quy định đã hết hiệu lực.
Tấn công mạng khác gì lừa đảo trực tuyến và tội phạm mạng?
Tấn công mạng nhấn vào hành vi kỹ thuật, lừa đảo trực tuyến nhấn vào thao túng tâm lý, còn tội phạm mạng là khái niệm pháp lý gắn với Bộ luật Hình sự.
| Khái niệm | Bản chất | Ví dụ | Điều nên nhớ |
|---|---|---|---|
| Tấn công mạng | Hành vi kỹ thuật nhắm vào hệ thống, thiết bị, dữ liệu | Mã độc đọc trộm OTP | Có thể xảy ra dù bạn không bấm gì, nếu phần mềm chưa vá lỗi |
| Lừa đảo trực tuyến | Thao túng để nạn nhân tự chuyển tiền, khai thông tin | Giả danh ngân hàng gọi điện | Thường dùng link giả, app giả làm bước đầu |
| Tội phạm mạng | Hành vi được quy định trong Bộ luật Hình sự, thực hiện trên không gian mạng | Xâm nhập trái phép để chiếm đoạt tài sản | Không phải vi phạm nào cũng đến mức hình sự |
| Nguy cơ đe dọa | Điều kiện có thể dẫn tới tấn công | Modem dùng mật khẩu quản trị mặc định | Chưa phải tấn công, nhưng là cửa mở sẵn |
Kẻ tấn công mạng thường nhắm tới điều gì?
Phần lớn các cuộc tấn công nhắm tới tiền, dữ liệu cá nhân hoặc quyền điều khiển thiết bị. Bạn không cần là doanh nghiệp lớn mới thành mục tiêu, vì nhiều chiến dịch được gửi hàng loạt và chỉ cần một người sơ ý.
Theo Hiệp hội An ninh mạng quốc gia, người dùng Việt Nam thiệt hại khoảng 6.000 tỷ đồng vì lừa đảo trực tuyến trong năm 2025, còn tỷ lệ người gặp sự cố mã độc tăng lên 34,13% từ mức 23,4% năm trước. Với doanh nghiệp, báo cáo quý III/2026 của Viettel Cyber Security ghi nhận hơn 1,9 triệu cuộc tấn công từ chối dịch vụ phân tán, số vụ tống tiền bằng mã độc tăng từ 5 vụ ở quý I lên 15 vụ ở quý III.
Các hình thức tấn công mạng phổ biến hiện nay
Tám hình thức dưới đây chiếm phần lớn sự cố mà cá nhân, hộ gia đình và doanh nghiệp nhỏ có thể gặp. Cột cuối là phần đáng nhớ nhất vì nó giúp bạn dừng lại kịp thời.
| Hình thức | Cách hoạt động | Hay nhắm vào | Dấu hiệu nhận ra |
|---|---|---|---|
| Lừa đảo giả mạo (phishing) | Tin nhắn, email, link giả danh ngân hàng, cơ quan để lấy mật khẩu, OTP | Mọi người dùng | Tên miền lạ, giọng hối thúc, đòi nhập OTP |
| Mã độc, ứng dụng giả | App ngoài kho chính thức xin quyền trợ năng, đọc tin nhắn, lấy thông tin đăng nhập | Người dùng điện thoại | File cài đặt gửi qua tin nhắn, quyền không liên quan chức năng |
| Mã độc tống tiền (ransomware) | Mã hóa dữ liệu đòi tiền chuộc, có nhóm lấy cắp dữ liệu trước để đe dọa công khai | Doanh nghiệp, cửa hàng, trường học | File đổi đuôi lạ, thông báo đòi tiền |
| Từ chối dịch vụ (DDoS) | Mạng lưới thiết bị bị chiếm quyền gửi lưu lượng ảo làm quá tải máy chủ | Website, dịch vụ trực tuyến | Dịch vụ đột ngột không truy cập được |
| Tấn công xen giữa (MitM) | Chen giữa thiết bị và website để nghe lén, hay gặp ở Wifi công cộng không bảo mật | Người dùng Wifi quán, sân bay | Cảnh báo chứng chỉ, Wifi trùng tên không cần mật khẩu |
| Dò và nhồi mật khẩu | Thử mật khẩu phổ biến hoặc mật khẩu đã lộ ở dịch vụ khác | Người dùng chung một mật khẩu | Thông báo đăng nhập từ nơi lạ |
| Khai thác lỗ hổng | Lợi dụng lỗi chưa vá trong hệ điều hành, website, thiết bị mạng | Thiết bị lâu không cập nhật | Khó thấy bằng mắt, cách phòng là cập nhật đều |
| Giả mạo bằng deepfake | Dùng AI giả giọng, giả mặt người quen hoặc cấp trên để đòi chuyển tiền | Gia đình, nhân viên kế toán | Cuộc gọi video ngắn, mờ, lý do khẩn cấp |
Một xu hướng mới cần để ý: Theo báo cáo quý III/2026 của Viettel Cyber Security, kẻ xấu bắt đầu mượn danh các công cụ AI phổ biến và tin tuyển dụng giả để dụ người dùng cài phần mềm độc hại. Cùng kỳ, số trang giả mạo tăng 156% so với quý III/2025.
Vì vậy, một bản “ứng dụng AI” tải từ link lạ cũng đáng nghi như một tin nhắn trúng thưởng.
Tấn công mạng diễn ra theo những bước nào?
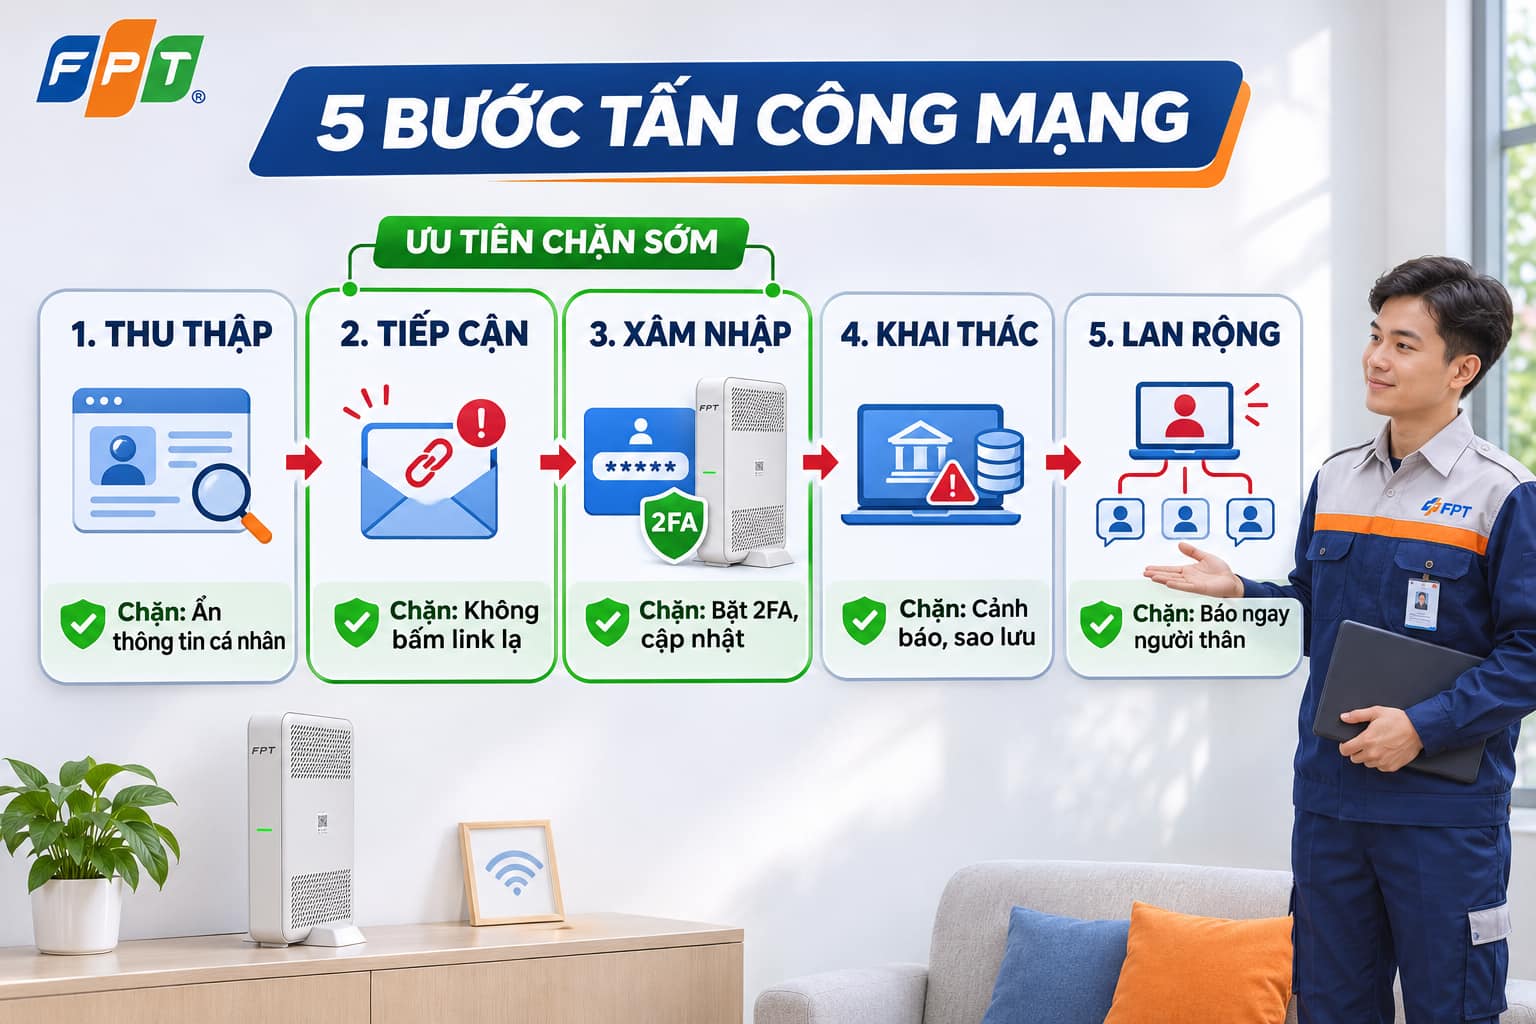
Hầu hết các cuộc tấn công đi qua năm bước, và bạn có thể cắt đứt chuỗi ở bất kỳ bước nào:
- Thu thập thông tin: Tìm số điện thoại, email, dữ liệu đã lộ. Cách chặn: Hạn chế công khai thông tin cá nhân.
- Tiếp cận: Gửi link, file, gọi điện hoặc thử mật khẩu. Cách chặn: Không bấm link lạ, xác minh qua kênh chính thức.
- Xâm nhập: Nạn nhân nhập mật khẩu vào trang giả, cài app lạ, hoặc thiết bị có lỗi chưa vá. Cách chặn: Bật xác thực hai lớp, cập nhật phần mềm.
- Khai thác: Đọc OTP, chuyển tiền, mã hóa dữ liệu. Cách chặn: Bật cảnh báo giao dịch, có bản sao lưu.
- Lan rộng: Dùng tài khoản bị chiếm để lừa người thân. Cách chặn: Báo ngay cho bạn bè khi mất tài khoản.
Wifi và modem gia đình có bị tấn công mạng không?
Câu trả lời: Có.
Modem, router và camera luôn kết nối Internet, nên nếu dùng mật khẩu mặc định hoặc phần mềm cũ, chúng có thể bị dò quyền quản trị, bị đổi cài đặt hoặc bị biến thành một mắt xích trong mạng lưới tấn công.
Bạn có thể tự kiểm tra trong khoảng 15 phút:
- Đổi mật khẩu trang quản trị modem: Đây là mật khẩu khác mật khẩu Wifi và quyết định ai được đổi cài đặt mạng.
- Dùng chuẩn WPA2 hoặc WPA3, nếu thiết bị hỗ trợ, mật khẩu Wifi dài, không dùng số điện thoại hay ngày sinh.
- Tắt WPS và quản trị từ xa nếu không dùng tới.
- Xem danh sách thiết bị kết nối định kỳ và chặn thiết bị lạ.
- Đổi mật khẩu mặc định của camera và thiết bị nhà thông minh ngay khi lắp.
- Cập nhật phần mềm modem, với modem nhà mạng cung cấp, bạn có thể gọi tổng đài để được hỗ trợ.
Nếu modem hỗ trợ mạng khách hoặc nhiều mật khẩu, hãy để khách và thiết bị thông minh ít quan trọng dùng mạng riêng. Khi một thiết bị bị nhiễm mã độc, máy tính và điện thoại chính sẽ tách biệt hơn. Tính năng này tùy từng dòng modem, nên bạn cần kiểm tra trên thiết bị đang dùng.
Dấu hiệu bạn có thể đang bị tấn công mạng
Dấu hiệu rõ nhất là những thay đổi bạn không tự thực hiện:
- Nhận OTP hoặc thông báo đăng nhập khi bạn không thao tác.
- Tài khoản ngân hàng, ví điện tử có giao dịch lạ.
- Bạn bè nhận tin nhắn vay tiền từ tài khoản của bạn.
- Điện thoại có ứng dụng lạ, tự bật quyền trợ năng, hao pin bất thường kéo dài.
- Mật khẩu Wifi hoặc cài đặt modem bị thay đổi.
Chưa chắc là bị tấn công khi: Wifi chậm giờ cao điểm hay chập chờn ở phòng xa modem thường do vị trí thiết bị hoặc số người dùng. Chỉ nên nghi ngờ khi hiện tượng này đi kèm một dấu hiệu ở danh sách trên, ví dụ mạng chậm cùng lúc có thiết bị lạ trong danh sách kết nối.
Cách phòng tránh tấn công mạng cho cá nhân và gia đình
Cách hiệu quả nhất là kết hợp vài thói quen ít tốn công với các cài đặt bảo mật cơ bản. Hãy bắt đầu từ những việc có mức công sức thấp trong bảng dưới
| Việc cần làm | Giúp chặn | Công sức |
|---|---|---|
| Bật xác thực hai lớp cho email, mạng xã hội, ngân hàng | Dò, lộ mật khẩu | Thấp, làm một lần |
| Mỗi tài khoản quan trọng một mật khẩu riêng | Nhồi mật khẩu | Trung bình |
| Chỉ cài app từ kho chính thức, không cấp quyền trợ năng cho app lạ | Mã độc đọc OTP | Thấp |
| Bật cập nhật tự động cho điện thoại, máy tính, trình duyệt | Khai thác lỗ hổng | Thấp |
| Gọi lại qua số chính thức trước khi chuyển tiền theo yêu cầu qua mạng | Deepfake, mạo danh | Thấp, cần thành thói quen |
| Sao lưu ảnh, tài liệu quan trọng ra nơi tách rời thiết bị chính | Mã độc tống tiền | Trung bình, định kỳ |
Một sai lầm phổ biến là nghĩ cài phần mềm diệt virus là đủ. Phần mềm giúp phát hiện mã độc và cảnh báo trang nguy hiểm, nhưng không ngăn được việc bạn tự đọc mã OTP cho kẻ gian qua điện thoại.
Cửa hàng và doanh nghiệp nhỏ cần thêm gì?
- Mỗi nhân viên một tài khoản, thu hồi ngay khi nghỉ việc.
- Giữ ít nhất một bản sao lưu ngoại tuyến, không kết nối thường trực với mạng nội bộ.
- Tách Wifi cho khách khỏi mạng của máy bán hàng, máy kế toán.
- Xác minh hai bước trước mọi lệnh chuyển tiền gửi qua email hoặc tin nhắn.
Chúng tôi hỗ trợ gì để mạng gia đình an toàn hơn?
Nếu bạn đang dùng Internet FPT, hai công cụ sau có thể hỗ trợ các thói quen ở trên. Chúng giúp việc kiểm soát dễ hơn, nhưng không thay thế sự cảnh giác của bạn.
- F-Safe Go: Ứng dụng bảo mật do chúng tôi cung cấp, phát triển cùng công ty bảo mật F-Secure (Phần Lan), hỗ trợ quét mã độc, duyệt web an toàn và cảnh báo lừa đảo trên điện thoại, máy tính bảng, máy tính xách tay.
- Ứng dụng Hi FPT: Giúp quản lý modem và Wifi từ xa, tiện khi bạn muốn xem thiết bị đang kết nối hoặc đổi mật khẩu Wifi.
Tính năng có thể khác nhau theo dòng modem và gói dịch vụ. Về chi phí và điều kiện dùng F-Safe Go, vui lòng liên hệ tư vấn.
Nếu đã bị tấn công mạng, cần làm gì ngay?
Việc cần làm trước tiên là cô lập thiết bị và khóa các tài khoản tiền, sau đó mới tìm nguyên nhân:
- Ngắt kết nối thiết bị nghi bị nhiễm: Tắt Wifi, dữ liệu di động hoặc rút dây mạng.
- Gọi tổng đài ngân hàng để tạm khóa tài khoản, thẻ, ví điện tử nếu liên quan đến tiền.
- Đổi mật khẩu từ một thiết bị khác, bắt đầu từ email chính, đăng xuất mọi phiên và bật xác thực hai lớp.
- Giữ bằng chứng: Chụp màn hình tin nhắn, số điện thoại, link, giao dịch.
- Báo người thân, bạn bè nếu tài khoản mạng xã hội bị chiếm.
- Trình báo cơ quan công an nơi gần nhất. Doanh nghiệp liên hệ thêm đơn vị ứng cứu sự cố.
- Làm sạch thiết bị: Gỡ ứng dụng lạ, quét mã độc, nếu cần thì sao lưu rồi khôi phục cài đặt gốc.
Tránh sai lầm sau sự cố: cẩn trọng với tài khoản tự nhận “lấy lại tiền đã mất” và đòi phí trước, vì đó có thể là lớp lừa đảo tiếp theo. Với mã độc tống tiền, trả tiền chuộc không bảo đảm bạn nhận lại dữ liệu.
Cần hỗ trợ kiểm tra modem, Wifi sau sự cố?
Gọi tổng đài 1900 6600 để được hướng dẫn đổi mật khẩu quản trị và kiểm tra thiết bị đang kết nối.
Câu hỏi thường gặp về tấn công mạng
Luật An ninh mạng 2018 còn hiệu lực không?
Không. Theo Điều 44 Luật An ninh mạng 2025, từ 01/07/2026 Luật An ninh mạng 2018 và Luật An toàn thông tin mạng 2015 hết hiệu lực.
Dùng AI giả giọng, giả mặt người khác có vi phạm luật không?
Luật An ninh mạng 2025 nghiêm cấm dùng trí tuệ nhân tạo hoặc công nghệ mới để giả mạo video, hình ảnh, giọng nói của người khác trái quy định pháp luật. Mức xử lý tùy hành vi và hậu quả, nên bạn cần hỏi ý kiến luật sư khi gặp tình huống cụ thể.
Đặt mật khẩu Wifi mạnh đã đủ an toàn chưa?
Chưa đủ. Mật khẩu Wifi chỉ ngăn người lạ vào mạng. Phần lớn mã độc xâm nhập qua ứng dụng và đường link, nên bạn vẫn cần đổi mật khẩu quản trị modem và giữ an toàn cho từng thiết bị.
Dùng Wifi công cộng có nguy hiểm không?
Rủi ro cao hơn mạng gia đình, nhất là Wifi không mật khẩu. Bạn nên hạn chế đăng nhập ngân hàng trên các mạng này và ưu tiên dữ liệu di động cho giao dịch quan trọng.
Hiểu rõ tấn công mạng là gì giúp bạn thấy phần lớn rủi ro bắt đầu từ thao tác rất nhỏ: một đường link, một ứng dụng lạ, một mật khẩu mặc định chưa đổi. Nếu chỉ có 15 phút hôm nay, hãy bật xác thực hai lớp cho email, ngân hàng và đổi mật khẩu quản trị modem ở nhà.